

Marisol Cardozo
Un bucket es donde se almacenan los archivos en S3

Carlos Mario
Falto ese gran detalle en la clase, Muchas gracias por tu aporte

Franko Angel Diaz Flores
pense que se referia al bucket de KFC...ya me dio hambre
AWS Identity and Access Management (IAM) es el servicio que controla quién entra a tu cuenta de AWS y qué puede hacer ahí dentro. Si administras un equipo con desarrolladores, vendedores o testers, IAM te permite asignar permisos específicos a cada persona o servicio sin abrir la puerta a todos tus recursos. Lo mejor: es gratis y viene incluido en cualquier cuenta de AWS.
Qué es IAM y para qué sirve en AWS
IAM es el servicio que administra identidades y accesos dentro de tu cuenta de AWS. Con él puedes crear usuarios, agruparlos y definir mediante políticas qué recursos pueden ver, modificar o ignorar.
Cuando creas tu cuenta de AWS, recibes un inicio de sesión llamado usuario root. Esa cuenta tiene control total sobre todos tus recursos, así que desde ahí generas los demás usuarios para tu equipo.
¿Qué es IAM en AWS? Es el servicio que te permite crear usuarios, grupos y roles para controlar quién accede a cada recurso dentro de tu cuenta. Es gratuito y viene activado por defecto.
Cómo funcionan los usuarios y grupos en IAM
Los usuarios de IAM representan a personas reales: una persona desarrolladora, alguien del equipo de ventas, un tester o un ingeniero de versiones. Cada uno necesita un nivel distinto de acceso, y ahí entran las políticas.
Imagina que diriges una empresa con este equipo:
Dar permisos uno por uno se vuelve un dolor de cabeza. Por eso IAM permite crear grupos: defines una política una sola vez, la asocias al grupo y luego sumas personas a ese grupo. Si entra alguien nuevo al equipo de desarrollo, lo agregas y listo.
Cómo se ve una política de IAM en JSON
Las políticas se crean desde la consola de IAM y se expresan como un documento JSON que puedes editar visualmente. Por ejemplo, si quieres permitir que un usuario guarde archivos en S3, el servicio de almacenamiento de AWS, la política incluye estos permisos:
Las políticas pueden volverse muy complejas, pero esa flexibilidad es justo lo que hace a IAM tan potente para empresas con muchos servicios y equipos.
Para qué sirven los roles de IAM y en qué se diferencian de los usuarios
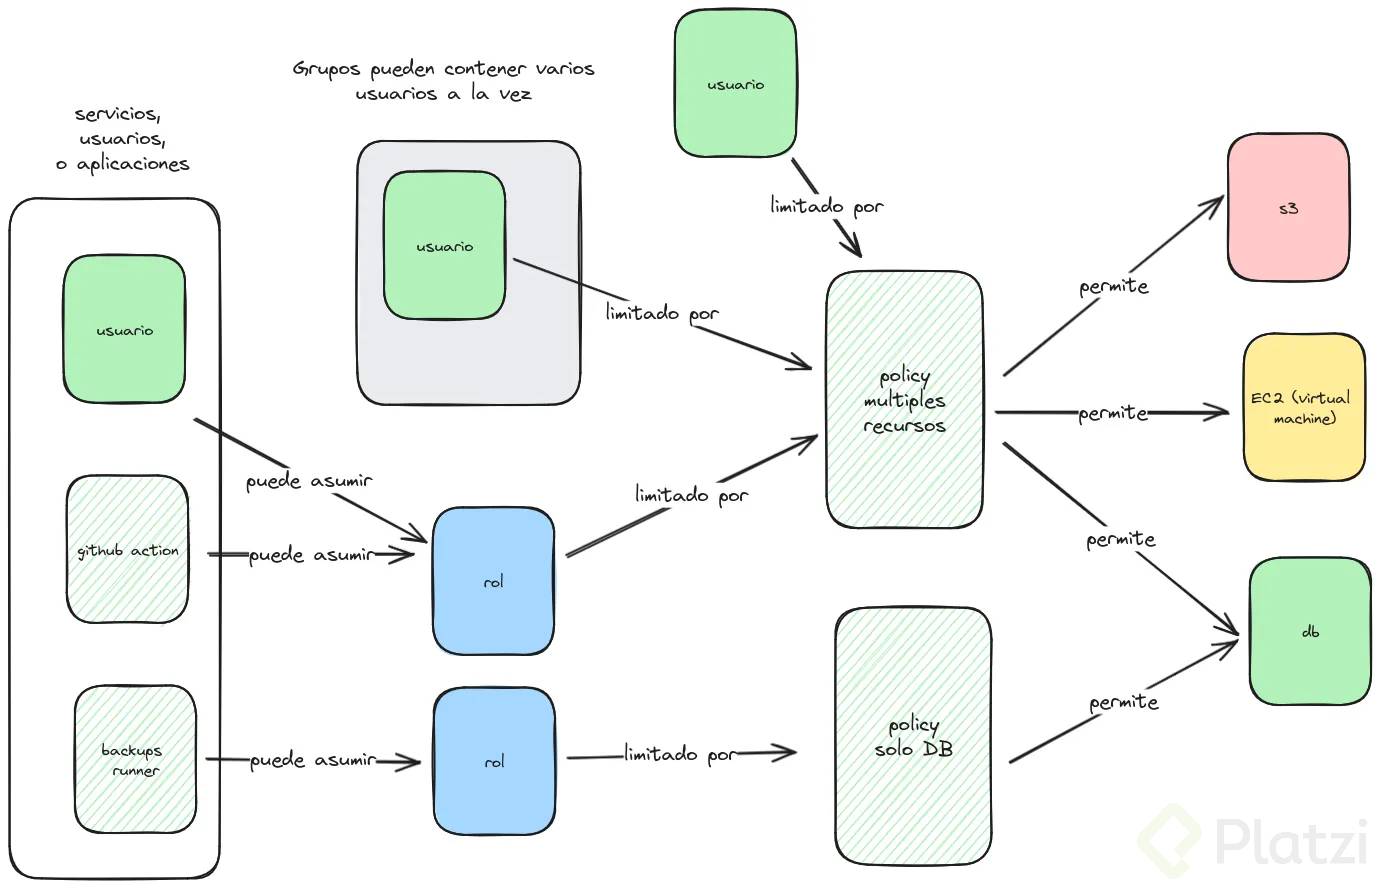
Los roles funcionan parecido a los permisos de usuario, pero con una diferencia clave: no solo personas pueden asumirlos, también lo hacen los servicios de AWS.
¿Qué es un rol en IAM? Es un conjunto de permisos temporales que pueden asumir tanto usuarios como servicios de AWS para acceder a recursos específicos sin necesidad de credenciales fijas.
Un ejemplo claro: tienes una máquina virtual alojando tu sitio web y ese sitio se conecta a una base de datos dentro de AWS. En lugar de meter usuario y contraseña en el código, creas un rol con permisos sobre la base de datos y le indicas a la máquina virtual que asuma ese rol. La máquina obtiene acceso solo cuando lo necesita.
Esto agrega una capa extra de seguridad sobre el típico esquema de usuario, contraseña y firewall. Y aplica para muchísimos escenarios dentro de AWS, así que los roles se vuelven herramientas centrales cuando empiezas a conectar servicios entre sí.
¿Cuál es la diferencia entre usuario y rol en IAM? El usuario representa a una persona con credenciales permanentes. El rol otorga permisos temporales que pueden ser asumidos por personas o por servicios de AWS.
Por qué conviene dominar IAM antes de usar otros servicios de AWS
Casi cualquier servicio de AWS depende de IAM para definir quién hace qué. Entender bien usuarios, grupos, políticas y roles te ahorra problemas de seguridad y te prepara para integrar servicios como S3, bases de datos o Secrets Manager.
¿Tú cómo organizarías los permisos de tu equipo en IAM? Cuéntalo en los comentarios.
Marisol Cardozo
Un bucket es donde se almacenan los archivos en S3
Carlos Mario
Falto ese gran detalle en la clase, Muchas gracias por tu aporte
Franko Angel Diaz Flores
pense que se referia al bucket de KFC...ya me dio hambre

Fabian Gutiérrez
Como feedback al profesor, deberia de intentar hacer mas interactiva la clase, lo que estoy viendo es unicamente como alguien lee diapositivas,

Mario Hidalgo
agree!
Clayton Jhordan Iliquin Zavaleta
Ya que estamos creando una cuenta de AWS, está bien que nos enseña cómo crear políticas para los grupos en forma más completa.
Jesús Ignacio García Fernández
{ "Version": "2012-10-17", "Statement": [ { "Effect": "Allow", "Action": [ "s3:ListBucket" ], "Resource": "arn:aws:53 ::: bucket-name" }, { "Effect": "Allow", "Action": [ "s3: GetObject", "s3: PutObject", ], "Resource": "arn:aws:53 ::: bucket-name /*" } ] }

Daniel Benites Izquierdo
Los usuarios de Linux: daaa eso ya existe!!! :P
Sergio Estrella
ProfesorPolíticas IAM
Estructura del Statement
juan CORSI
iam
nos ayuda a administrar quien puede acceder a que en los servicios y recursos de tu cuenta en aws
*puedes crear usuarios y grupos
*establecer permisos para permitir o denegar el acceso a los recursos de aws mediante el uso de politicas

Adriana Gómez Hinojosa
Concuerdo con varios de los comentarios. El contenido del curso es bueno sin embargo el profesor no explica absolutamente nada, solo lee. Este realmente es un curso muy deficiente para ser de Platzi.
Edward John Rodriguez Soto


José María C. L.

Oier Solabarrieta Egues
Siendo sincero, me está costando seguir el curso. Más que leer de las diapositivas, me gustaría ver más al profesor Alexis hablando desde sus propios conocimientos, ya que estoy seguro de que posee un gran abanico. Creo que esto mejoraría sustancialmente las clases.
Antonio Arana
DIFERENCIA ENTRE USUARIO Y ROL de IAM en aws: Un rol de IAM es similar a un usuario de IAM, ya que es una identidad de AWS con políticas de permisos que determinan lo que la identidad puede y no puede hacer en AWS. Sin embargo, en lugar de asociarse únicamente con una persona, se pretende que un rol sea asumido por cualquier persona que lo necesite. Además, un rol no tiene credenciales estándar a largo plazo, como una contraseña o claves de acceso asociadas. En cambio, cuando asume un rol, le proporciona credenciales de seguridad temporales para su sesión de rol.

Santiago Marulanda Molina
Team Platzi la última pregunta del exámenes está mala:
La pregunta es:
IAM es gratuito y está incluido en todas las cuentas de AWS?
Verdadero Falso
Si seleccionas verdadero la respuesta se marca como incorrecta, pero en el video seleccionas explica exactamente en el segundo 41. 🤨

Mario Alexander Vargas Celis
IAM (Identity and Access Management) en AWS es el servicio que permite gestionar identidades y permisos dentro de AWS. Aquí tienes una ilustración conceptual de cómo funciona IAM:
🔹 Componentes Clave de IAM
🔹 Esquema de Funcionamiento de IAM
📌 Ejemplo práctico:
s3:ListBucket y s3:GetObject.🔹 Representación Gráfica de IAM
[ Usuario: Mario ] --> [ Grupo: Desarrolladores ] --> [ Política: Acceso a S3 ] [ Usuario: Ana ] ----^
✔ Beneficio: Administración centralizada, menos errores, más seguridad.
🔹 Buenas Prácticas de IAM
✅ Usar el principio de menor privilegio. ✅ Habilitar MFA (Autenticación Multifactor) para usuarios críticos. ✅ Usar roles IAM en lugar de credenciales estáticas para aplicaciones.
REYNALDO FABIAN NORIEGA ZAMBRANO
No estoy seguro de si mas adelante las clases muestran cosas practicas pero por ahora la dinamica es solo explicar diapositivas y parte de la informacion esta incompleta. :)

Manuel Galindo
AWS Identity and Access Management (IAM) es un servicio web que te permite controlar de forma segura el acceso a los recursos de AWS. Con IAM, puedes crear y administrar usuarios y grupos, y asignar permisos específicos para acceder a los recursos de AWS
Ivan Camilo Buitrago Buitrago
IAM funciona mediante la creación de usuarios, grupos y políticas de acceso. Los usuarios son las entidades que interactúan con los recursos de AWS, y pueden ser personas o aplicaciones. Los grupos son conjuntos de usuarios que comparten las mismas políticas de acceso. Las políticas son documentos de texto plano que especifican qué acciones pueden realizar los usuarios o grupos en qué recursos de AWS.
Para dar acceso a un recurso, se asigna una política a un usuario o grupo. Esta política puede permitir o denegar acceso a ciertas acciones en un recurso específico.
Además, IAM también proporciona un mecanismo de autenticación para asegurar que solo los usuarios autorizados puedan interactuar con los recursos de AWS. Por ejemplo, se puede utilizar la autenticación de contraseñas o la autenticación basada en tokens (por ejemplo, OAuth) para asegurar que solo los usuarios legítimos puedan obtener acceso a los recursos de AWS.
En resumen, IAM es un servicio de AWS que permite a los administradores controlar quién tiene acceso a los recursos de AWS, y qué acciones pueden realizar en ellos. Utilizando usuarios, grupos y políticas de acceso, se puede crear una estrategia de seguridad robusta para proteger los recursos de AWS.

Luis Alberto Luisjuan Guerrero
Un bucket en Amazon S3 (Simple Storage Service) es un contenedor de objetos, donde los objetos son los archivos que almacenamos en la nube. Un bucket de S3 tiene un nombre globalmente único, lo que significa que no puede haber dos buckets con el mismo nombre en todo S3. Los objetos en un bucket de S3 pueden ser públicos o privados, y se puede configurar diferentes permisos de acceso a los objetos. Los buckets de S3 se pueden utilizar para almacenar y distribuir contenido estático como imágenes, videos, archivos de audio, páginas web, entre otros.

Ariel Jacob
Muy bueno lo de los IAM Roles! Además de expandir las funcionalidades de permisos, abre un abanico de vulnerabilidades interesantes para auditar desde el punto de vista del ethical hacking. Ej: Permitir todos los "principals" al asumir un rol. Un "principal", una entidad principal del servicio, es un identificador de un servicio. La vulnerabilidad: las políticas de confianza del rol de IAM permiten que todos los "principals" asuman el rol.
Por qué es peligroso: Permitir que cualquier usuario de IAM de cualquier cuenta de AWS asuma un rol en SU cuenta les otorga a ellos acceso a todos los permisos en ese rol de IAM, lo que podría ser catastrófico y conducir a un escalamiento de privilegios, exfiltración de datos y demás. Se debe asegurar que las políticas de confianza de los roles no contengan todos los siguientes elementos:
Effect: “Allow” Principal: "*" Accion: “sts:AssumeRole”
Cómo solucionarlo: reemplazar el comodín con un principal específico.
Aquí vemos un ejemplo de cómo se puede solicitar el permiso del rol para un principal arbitrario root:
\

Fuentes: https://www.praetorian.com/blog/aws-iam-assume-role-vulnerabilities/ https://docs.fugue.co/FG_R00219.html https://www.fugue.co/blog/6-big-aws-iam-vulnerabilities-and-how-to-avoid-them https://www.velotio.com/engineering-blog/hacking-your-way-around-aws-iam-roles
Diego Fernando Ramos Aguirre
Gracias por el aporte.
Jeisson Espinosa
Información resumida de esta clase #EstudiantesDePlatzi
IAM: Identity access Management
IAM: Es un servicio para administrar quien puede acceder a que en los servicios y recursos de nuestra cuenta AWS
Allí podemos crear usuarios y grupos
Dentro de usuarios IAM existen varios usuarios y roles
El usuario raíz es la cuenta principal que tendrá acceso a todos los servicios de AWS
Podemos crear grupos para asignar permisos
Es importante aprender a crear políticas en archivos j.son
Un servicio puede asumir un rol
📝 Notas
IAM (Identity and Access Management)
Servicio que ayuda a administrar
Lo logra a través de
Es gratuito y está incuido en todas las cuentas de AWS
Recordar el principio de Least Privilege en el que se establece que cada usuario debe tener acceso solo a los servicios, recursos y acciones estrctamente necesarios.
El usuario root tendrá que crear a los usuarios y roles necesarios, darles accesos y privilegios apropiados (a través de Políticas) de acuerdo a las actividades que van a desempeñar.
Es posible crear Grupos para agregar varios usuarios a estos y poder aplicar las políticas más fácilmente a un conjunto de usuarios.
Principales elementos
Usuarios
Policies
Ejemplo 1 de una policy IAM para un usuario que debe tener acceso a todo del servidor de desarrollo:
{ "Version": "2012-10-17", "Statement": [ { "Effect": "Allow", "Action": "*", "Resource": "*" } ] }
Ejemplo 2 de una policy de IAM para acceder a un Bucket S3 (servicio de almacenamiento de archivos)
{ "Version": "2012-10-17", <- versión del documento de la policy "Statement": [ <- Conjunto de reglas { ----- Primera regla "Effect": "Allow", <- Permitir o denegar. Esta Permite "Action": [ "s3:ListBucket" <- Qué tipo de acción se permite o deniega ], "Resource": "arn:aws:s3:::bucket-name" <- Nombre del servicio al que se aplica el statement (se encuentra en la consola/panel web) }, { ------ Segunda regla "Effect": "Allow", <- Permitir o denegar. Esta Permite "Action": [ "s3:GetObject", "s3:PutObject", ], "Resource": "arn:aws:s3:::bucket-name/*" <- con el * al final se refiere a que el statement se aplica a todos los objetos dentro del bucket } ] } ```Roles Funcionan de manera similar a las políticas. Permiten administrar accesos para usuarios o servicios. Son una herramienta flexible y segura para otorgar permisos temporales a diferentes entidades sin necesidad de compartir credenciales permanentes. También son una capa extra de seguridad porque no es solo un usuario y contraseña. **Sin credenciales fijas**: A diferencia de los usuarios de IAM, los roles no tienen credenciales permanentes (como contraseñas o claves de acceso) **Asunción de roles**: Los roles son diseñados para ser "asumidos". Esto significa que una entidad (un usuario, una aplicación, un servicio) puede temporalmente tomar los permisos de un rol cuando necesite realizar ciertas acciones. La entidad asume el rol usando el servicio **AWS Security Token Service (STS)** **Delegación de permisos**: Los roles permiten delegar permisos a: * **Usuarios** dentro de la misma cuenta de AWS o en otra cuenta. * **Servicios de AWS** que necesitan permisos para interactuar con otros servicios de AWS en tu nombre, como un rol para EC2 que le permite acceder a S3. * **Aplicaciones o sistemas externos** que necesitan permisos para interactuar con los recursos de AWS sin compartir claves de acceso o contraseñas. **Políticas adjuntas**: Los roles pueden tener políticas adjuntas (similares a los usuarios de IAM) que definen qué acciones puede realizar el rol y sobre qué recursos. Cuando una entidad asume un rol, obtiene temporalmente esos permisos.