





soledad molina
Pudieron compartir los documentos si estamos pagando x el curso en mi opinión....
Implementar efectivamente la norma ISO 27001 implica alinear los procesos organizacionales a requerimientos específicos definidos en este estándar internacional. Adquirir el documento oficialmente en la tienda ISO garantiza acceso confiable a sus contenidos sin alteraciones, permitiendo identificar claramente los aspectos esenciales para gestionar adecuadamente la seguridad de la información en tu empresa.
¿Por qué adquirir el documento original ISO 27001?
Acceder a ejemplares oficiales es clave para mantener la integridad y veracidad del documento. Entre las ventajas destacan:
La compra debe realizarse exclusivamente desde la tienda oficial de ISO, cuyo enlace está disponible en los recursos de la clase.
¿Cuáles son los cinco componentes principales de la norma ISO 27001?
La norma ISO 27001 está estructurada alrededor de cinco aspectos fundamentales:
Contexto de la organización
Liderazgo y planificación
Soporte y recursos
Operación y evaluación
Mejora continua
¿Qué es el Anexo A y cómo clasifica los controles?
El Anexo A de la norma ISO 27001 es un elemento destacado que contiene 93 controles distribuidos en cuatro categorías principales:
Es recomendable adquirir también la norma ISO 27002 en la tienda oficial, ya que detalla ampliamente estos controles para facilitar su implementación correcta y completa.
¿Conoces otros aspectos relevantes para la implementación exitosa de ISO 27001? Comparte tus comentarios debajo para enriquecernos mutuamente con aprendizaje continuo.
Alineación con ISO 27001 Para aplicar correctamente la seguridad en los procesos organizacionales, es clave alinear el sistema de gestión con los requerimientos de la norma ISO 27001. Estos requerimientos están documentados en el estándar oficial, el cual se debe adquirir en la tienda oficial de ISO. Es importante usar versiones originales para evitar errores por alteraciones en documentos no oficiales.
Ventajas del Documento Oficial El uso del documento original permite acceder a herramientas como navegación por panel lateral y notas, facilitando el trabajo durante la implementación del sistema de gestión.
Componentes de la Norma ISO 27001 La norma ISO 27001 se estructura en cinco componentes esenciales:
Controles del Anexo A El Anexo A de la norma incluye 93 controles agrupados en 4 grandes categorías:
Detalle de Controles y ISO 27002 Cada control cuenta con un código, nombre y descripción breve. Para más profundidad, se recomienda adquirir también la norma ISO 27002, que detalla cada control mencionado en la 27001.
Recomendación Final Es fundamental tener a disposición las normas ISO 27001 e ISO 27002 en su versión oficial para lograr una implementación detallada y eficaz del sistema de gestión de seguridad de la información.
soledad molina
Pudieron compartir los documentos si estamos pagando x el curso en mi opinión....
Carlos Alberto Pleitez Fuentes
La norma aplica una estructura de alto nivel, con cláusulas de implementación del SGSI que van desde el número 4 al número 10.

Guido Enzo Boccaletti
La ISO 27001 nos ofrece un marco estructurado para proteger la información que es adaptable a cada organización. Su éxito va a depender del liderazgo, la asignación de recursos y un ciclo de mejora continua. La norma se complementa con la ISO 27002.
William Ruiz
gracias por tu aporte guido
Camila Ossa
✅ Procesos organizaciones
¿Qué sigue?
---
Requerimientos norma ISO 27001 (debes)
Contiene 5 componentes principales
---
Norma ISO 27001 - 93 controles, distribuidos (Anexo A)
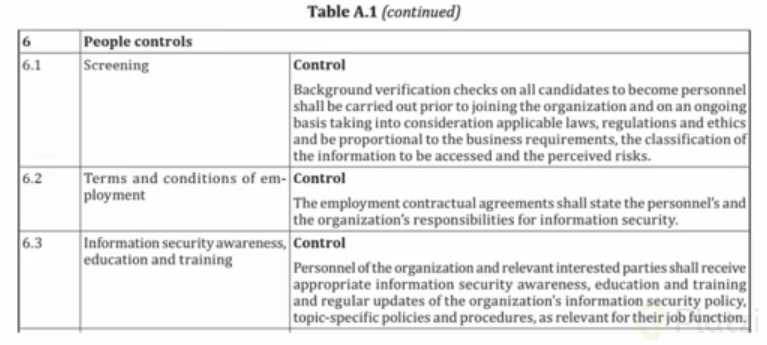
Código, nombre y corta descripción
---
Mayor detalle de controles: Norma ISO 27002

Ofelia Reyes
Team Platzi¿Es obligatorio hacer auditoría interna?
Totalmente, Ofelia. La norma exige la auditoría interna dentro de su componente de mejora continua y evaluación para revisar el desempeño real de tu sistema de gestión.
¿Te imaginas qué pasaría si la misma persona que diseña los controles de seguridad se encargara de auditarlos?
William Ruiz
excelente clase
Javier Ramos
ok entonces vamos a comprar los dos documentos originales ISO27001 y la ISO27002