

Juan Francisco Maldonado De Régules
@admin Desde 5:59 dejaron una región blureada, saludos
Nicolas Molina
ProfesorGracias por tu reporte, ya lo vamos a solucionar
Daniel Alexander Muelas Rivera
@admin, continua igual
Contar con un sistema de login confiable es esencial, pero no suficiente por sí solo. Para proteger los endpoints y permitir un acceso autorizado en aplicaciones web, móviles o de escritorio, la implementación de JSON Web Token (JWT) es clave. A continuación, verás cómo se realiza esta integración, por qué es tan relevante y cuáles son las mejores prácticas para asegurar tus datos.
¿Por qué usar JSON Web Token para autenticación y autorización?
El login tradicional basado en cookies solo es útil para aplicaciones web, ya que sus métodos de sesión no funcionan en entornos móviles o de escritorio. Por eso, JWT se convierte en la modalidad estándar, ya que facilita autenticación multiplataforma y permite conectividad segura con diversos sistemas. Usar JWT garantiza flexibilidad y escalabilidad, integrándose perfectamente con arquitecturas modernas.
¿Cómo funciona un JSON Web Token y qué información contiene?
Un JSON Web Token está compuesto usualmente por tres partes: payload, encabezado y firma. Dentro del payload es común encontrar identificadores como el sub (ID del usuario), fechas de expiración y, en algunos ejemplos, roles o nombre de usuario. Sin embargo, no se recomienda almacenar información sensible como emails o privilegios de administrador, ya que cualquiera con acceso al token puede descifrar su contenido. Lo esencial es incluir únicamente un identificador (primary key) y dejar los datos sensibles fuera del token, consultándolos solo desde la base de datos cuando sea necesario.
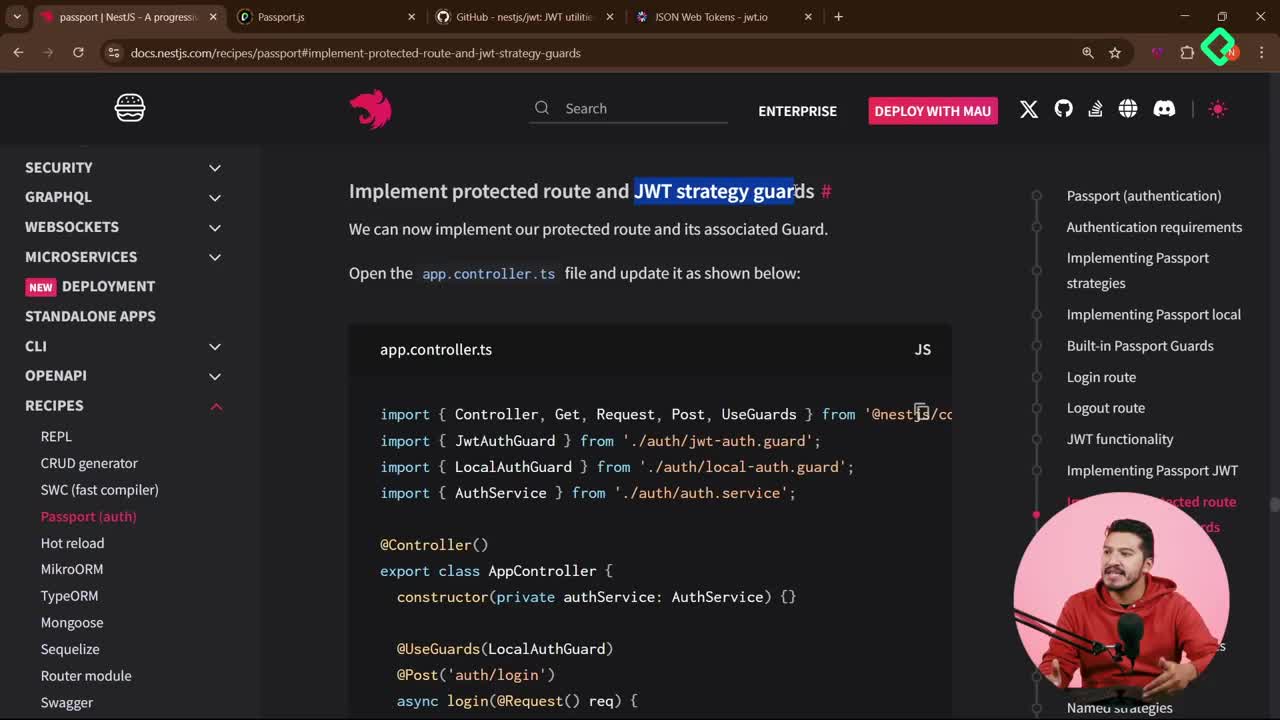
¿Cuáles son los pasos clave para implementar JWT en NestJS y proteger las rutas?
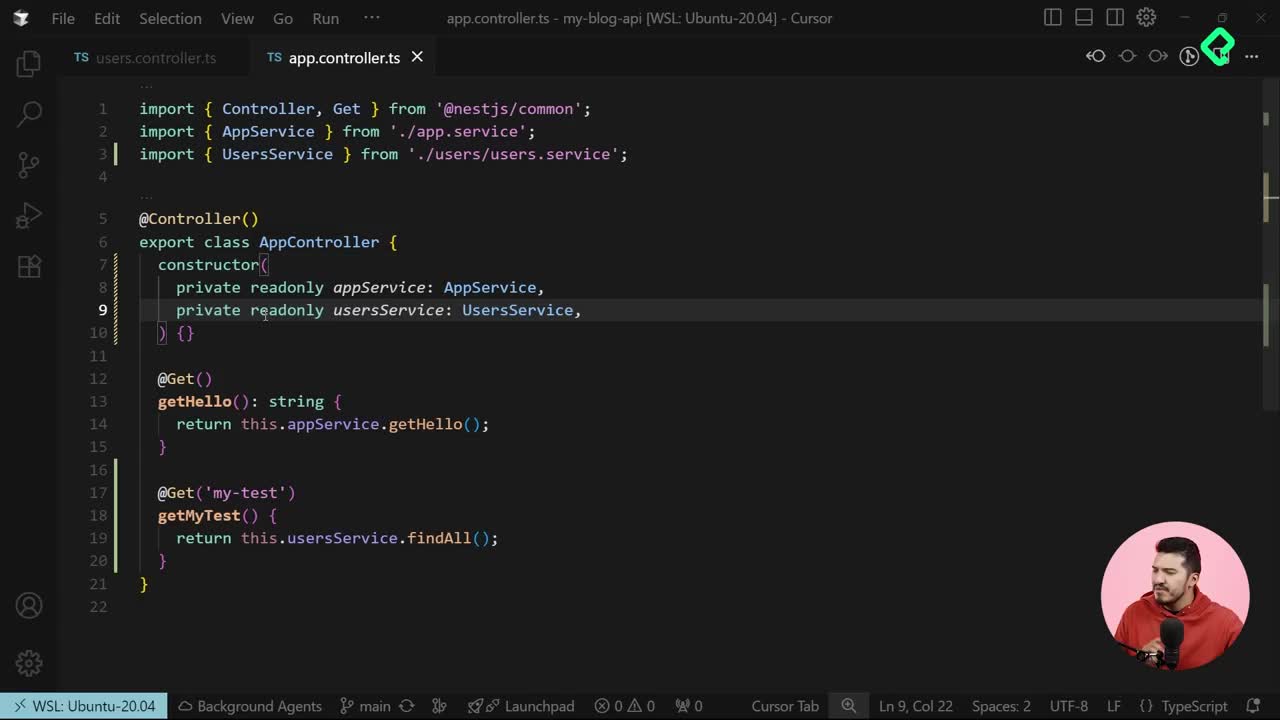
JWT_SECRET, protegida y fuera del alcance público. Se recomienda especificar en archivos ejemplo (.env.example) las variables requeridas, sin exponer su valor.¿Qué buenas prácticas existen al manejar el secreto y la validez del token?
¿Ya utilizas JWT en tus proyectos? Comparte tus experiencias o dudas en los comentarios y sigue aprendiendo sobre la protección de tus aplicaciones.
Juan Francisco Maldonado De Régules
@admin Desde 5:59 dejaron una región blureada, saludos
Nicolas Molina
ProfesorGracias por tu reporte, ya lo vamos a solucionar
Daniel Alexander Muelas Rivera
@admin, continua igual

Maria Alejandra Luna Tito
sigue mal, @admin

Jeffrey Rios Muñoz
@admin, sigue mal el video