Diferencias entre Autenticación Clásica y Moderna: Cookies vs Tokens
Contenido del curso


Configuración


Autenticación


Otras consideraciones


Diferencias entre Autenticación Clásica y Moderna: Cookies vs Tokens
Diferencias entre Autenticación Clásica y Moderna: Cookies vs Tokens
Contenido del curso
Leda Michelle Huerta Recinas

Alejandro Iscop
Ponciano Guevara Lozano

Cesar Murillo

Johan Sebastian Wilches Olarte
Fernando Quinteros Gutierrez
Stephanny Sanchez

Rosibel Alejandra Coreas Ponce
Rosibel Alejandra Coreas Ponce

Miguel Hernández
Aldo Sebastián Méndez Gonzalez

Jhunior Eduardo Guevara Lázaro
Zaidibeth Ramos
Andres Roberto Coello Goyes
Rosibel Alejandra Coreas Ponce
Rosibel Alejandra Coreas Ponce
Rosibel Alejandra Coreas Ponce
Rosibel Alejandra Coreas Ponce
Hector Ibarra
Jhunior Eduardo Guevara Lázaro
Alberto Luebbert M.
Alberto Luebbert M.
Daniel Salazar Munoz
Luis Alonso Rivera Mejía
Los que se quejan del curso de Guillermo es porque están acostumbrados a cursos prácticos. El curso de Guillermo es más teoría, lo cuál es necesario para poder entender el #UnderTheHood que siempre explica Jonathan. Yo me dí la oportunidad de tomarlo y aprender lo más que se pueda, si bien hay muchos profes en Platzi que aún están adquiriendo los skills de la enseñanza, perfectamente puedes aprender de todo lo que hay en ellos. Recordemos que todos estamos aprendiendo en esto juntos.
por los comentarios, decidi tomar el curso de Guillermo y efectivamente es teoria y me sirvio de mucha INFORMACION ADICIONAL,,
En el curso de autenticación con Jason web Tokens de Guillermo el que se encuentra en la ruta de escuela de JavaScript.
se pueden leer en los comentarios ... (Y es que me fijo en los comentarios precisamente por si alguien dejó algún aporte o hay alguna pregunta de lo que puedo apoyar)
clase 1 .- ah es Guillermo este curso que está bueno.
clase 10 .- Éste maestro solamente escribe y no explica nada
clase 20 .- qué malo es este instructor
(Los números de las clases uno al azar)
personalmente después de tomar tres cuartas partes del curso desistí y me fui a leer la documentación.
yo nunca había visto un curso con tantos comentarios negativos.
la aplicación que están creando la ejecuara por primera vez (si no me equivoco) hasta la clase número 22
Yo intente tomarlo, pero en verdad me no entendi mucho . El profesor si conoce el tema . Pero no se da explicar bien . Necesita un poco más de ser docente. Pero sobre todo es responsabilidad del course manager en no revisar el contenido .
Me alegra que Platzi no borre estos comentarios.
no siempre es practica se debe de aprender de teoría
👁 Autenticación clásica vs. moderna: OAuth y JWT
Apuntes
Autenticación ≠ Autorización
¿Cómo saber si quien visita tu app está loggeado o no?
Autenticación clásica
Servidores clásicos como PHP con Symfony o Python con Django
Se crea un objeto en el servidor (sesión) que persiste en todos los request del cliente
También una cookie HTTPOnly que apunta a esa sesión
Si el usuario está inactivo, la sesión se elimina en el servidor
Si la sesión aún existe, y hay peticiones del cliente, la sesión se renueva
Estos conceptos son conocidos como un patrón “Stateful”
Autenticación por tokens
Se crea un token, que es firmado por el servidor y enviado al cliente.
El cliente puede leer algunas partes del token*, pero no puede crear nuevos.
El cliente envía el token en cada petición. El servidor verifica el token para otorgar acceso.
Este patrón de actividades es conocido como “Stateless”
Beneficios
“OAuth es un estándar abierto para delegación de acceso a otras aplicaciones”
Me gusta más basada en Tokens
Vamos
Muy bueno
La autenticación moderna puede funcionar mejor en Nextjs a diferencia de la clásica ya que las SPA no siempre recargan la página. Aún asi creo que puede ser un poco complejo actualizar los permisos en la autenticación moderna ya que habria que modificar el token :)
Creo que seria mejor una autenticación basada en tokens para NextJs
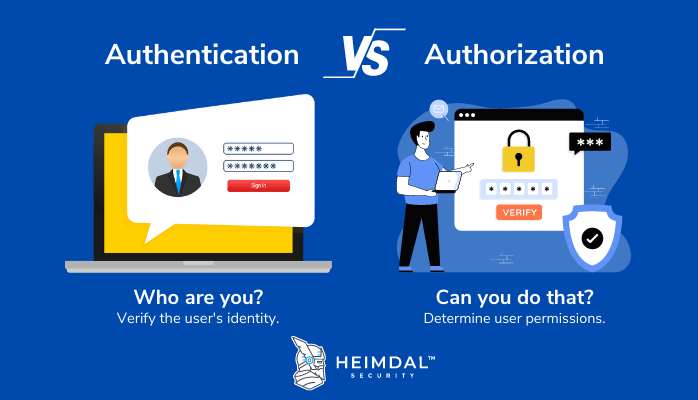
Excelente aporte
Si quieres saber mas de los JWT puedes visitar sitio https://jwt.io/
Hola
A
Felicidades
Perfecto
En donde comienza el proyecto de plantpedia?
¿Cual es el curso que mencionan de Guillermo? Saludos.
Yo considero que es mas facil hacer la autenticacion con tokens sin embargo, frameworks cmo django utilizan autienticacion con cookies y ahorran todo un procedimiento que ya es compatible con la validacion de usuarios y esto ahora un gran trabajo, en este orden de ideas para mi es mejor hacer la autenticacion moderna.
buena