
Alfredo Olmedo
Nunca. nunca expongan llaves privadas, api keys, etc etc, utilicen Variables de Entorno
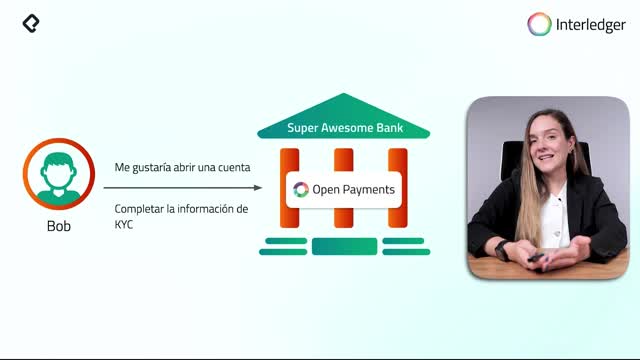
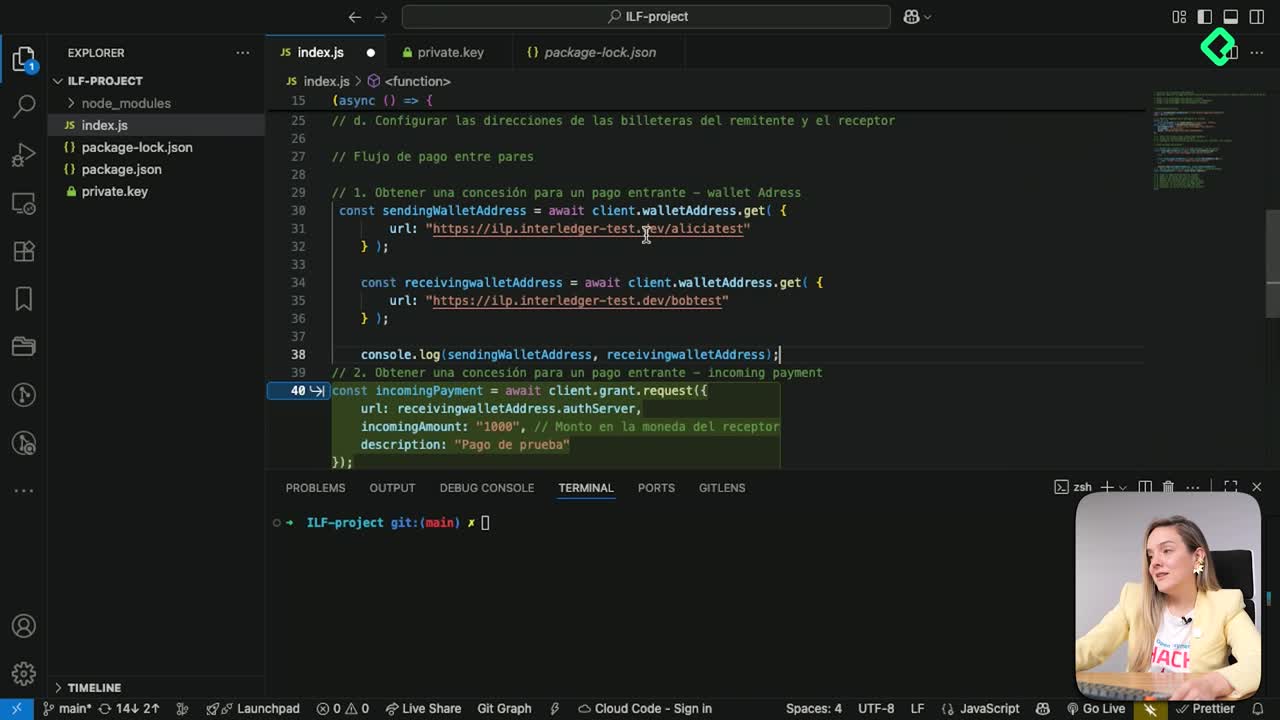
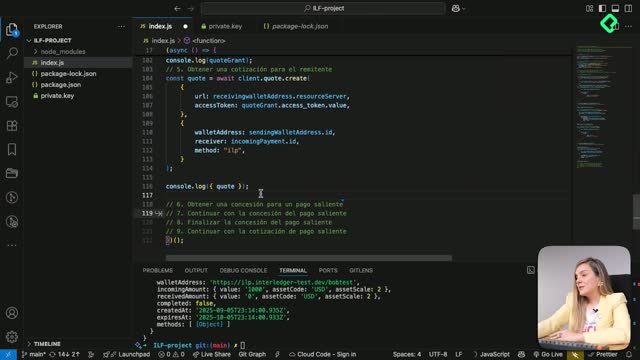
Construir con Interledger requiere un entorno de desarrollo seguro y bien configurado. Así podrás simular transacciones sin riesgo, probar conectores y flujos de pago, y validar todo de punta a punta. Antes de usar la billetera, conviene entender cómo funciona la dirección pública, la firma con llaves EDSA y la verificación en Open Payments.
¿Cómo preparar un entorno de desarrollo seguro para Interledger?
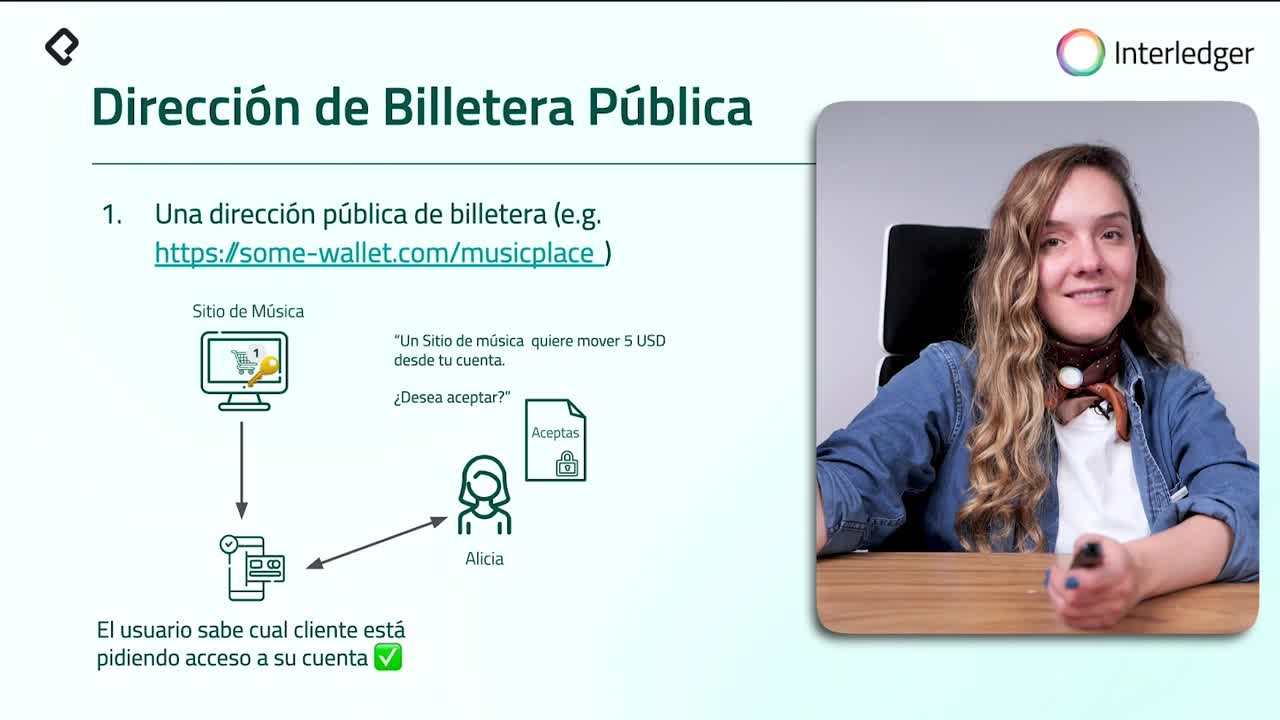
Un entorno seguro permite probar sin exponer datos reales. La prioridad: comprender la billetera y su dirección pública. Esta dirección suele verse como una URL, se comparte fácilmente y no expone información sensible.
¿Qué es y cómo se usa la dirección pública de billetera?
La dirección pública identifica tu billetera ante otros servicios. Se comparte como una URL visible en pantalla y permite que terceros inicien o verifiquen procesos de pago sin acceder a tus secretos.
¿Cómo funciona la firma y verificación en Open Payments?
Para garantizar confianza, cada solicitud se firma con una llave privada y se verifica con la llave pública. El par de llaves EDSA es la base de este mecanismo.
¿Dónde publicar tu llave pública en JSON?
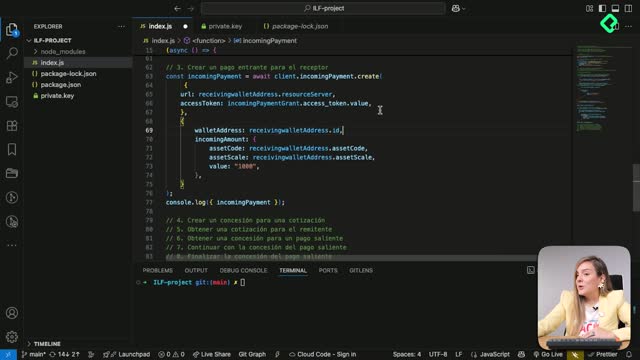
¿Cuál es el flujo paso a paso del pago?
¿Cómo rotar llaves con key ID?
¿Qué pasos seguir para empezar con Wallet Interledger Test Dev?
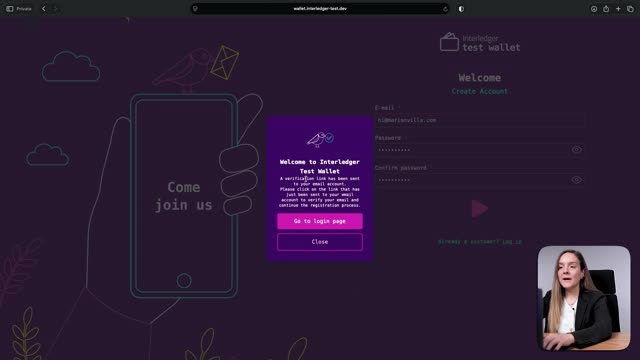
Si ya estás listo para construir un cliente, avanza con Wallet Interledger Test Dev: crea una cuenta, genera tus llaves y obtén una dirección de billetera de prueba. Es un laboratorio perfecto para empezar y validar tu flujo end-to-end. Si prefieres ir paso a paso, espera la siguiente guía para crear tu cuenta en tu test wallet.
¿Tienes dudas o quieres compartir tu experiencia configurando llaves y firma? Deja tu comentario y conversemos sobre buenas prácticas y problemas comunes.
Llave privada = Tu llave física de casa (NUNCA la compartes) Llave pública = El número de tu casa (todos pueden verlo) En código: 🔒 Llave privada: ed25519-private-key (guardas en tu servidor) 🌐 Llave pública: ed25519-public-key (publicas en JSON) //Ejemplo: javascript// En tu servidor (PRIVADO) const privateKey = "ed25519-priv-abc123..." // En tu endpoint público (PÚBLICO) GET https://tu-servidor.com/keys { "keys": { "key-001": { "kty": "OKP", "crv": "Ed25519", "x": "public-key-data-xyz789..." } } }
Alfredo Olmedo
Nunca. nunca expongan llaves privadas, api keys, etc etc, utilicen Variables de Entorno
Luis Boivar
Super interesante, ademas que haya un entorno de pruebas rapido es fantastico, luego cuando no se tienen estos ambientes es muy complejo.

Udeani Celina Somtochi
¿Qué pasa si interceptan mi petición firmada?
Si un atacante intercepta la petición, no podrá modificar el monto ni el destinatario del pago sin invalidar la firma criptográfica. El servidor utiliza tu llave pública para verificar la integridad del mensaje, por lo que cualquier alteración hará que la validación falle instantáneamente. Además, es matemáticamente imposible generar una nueva firma válida sin tu llave privada.