
🎁 Recuerda compartirme tu certificado en LinkedIn y te envío el cupón de mi libro.
👉
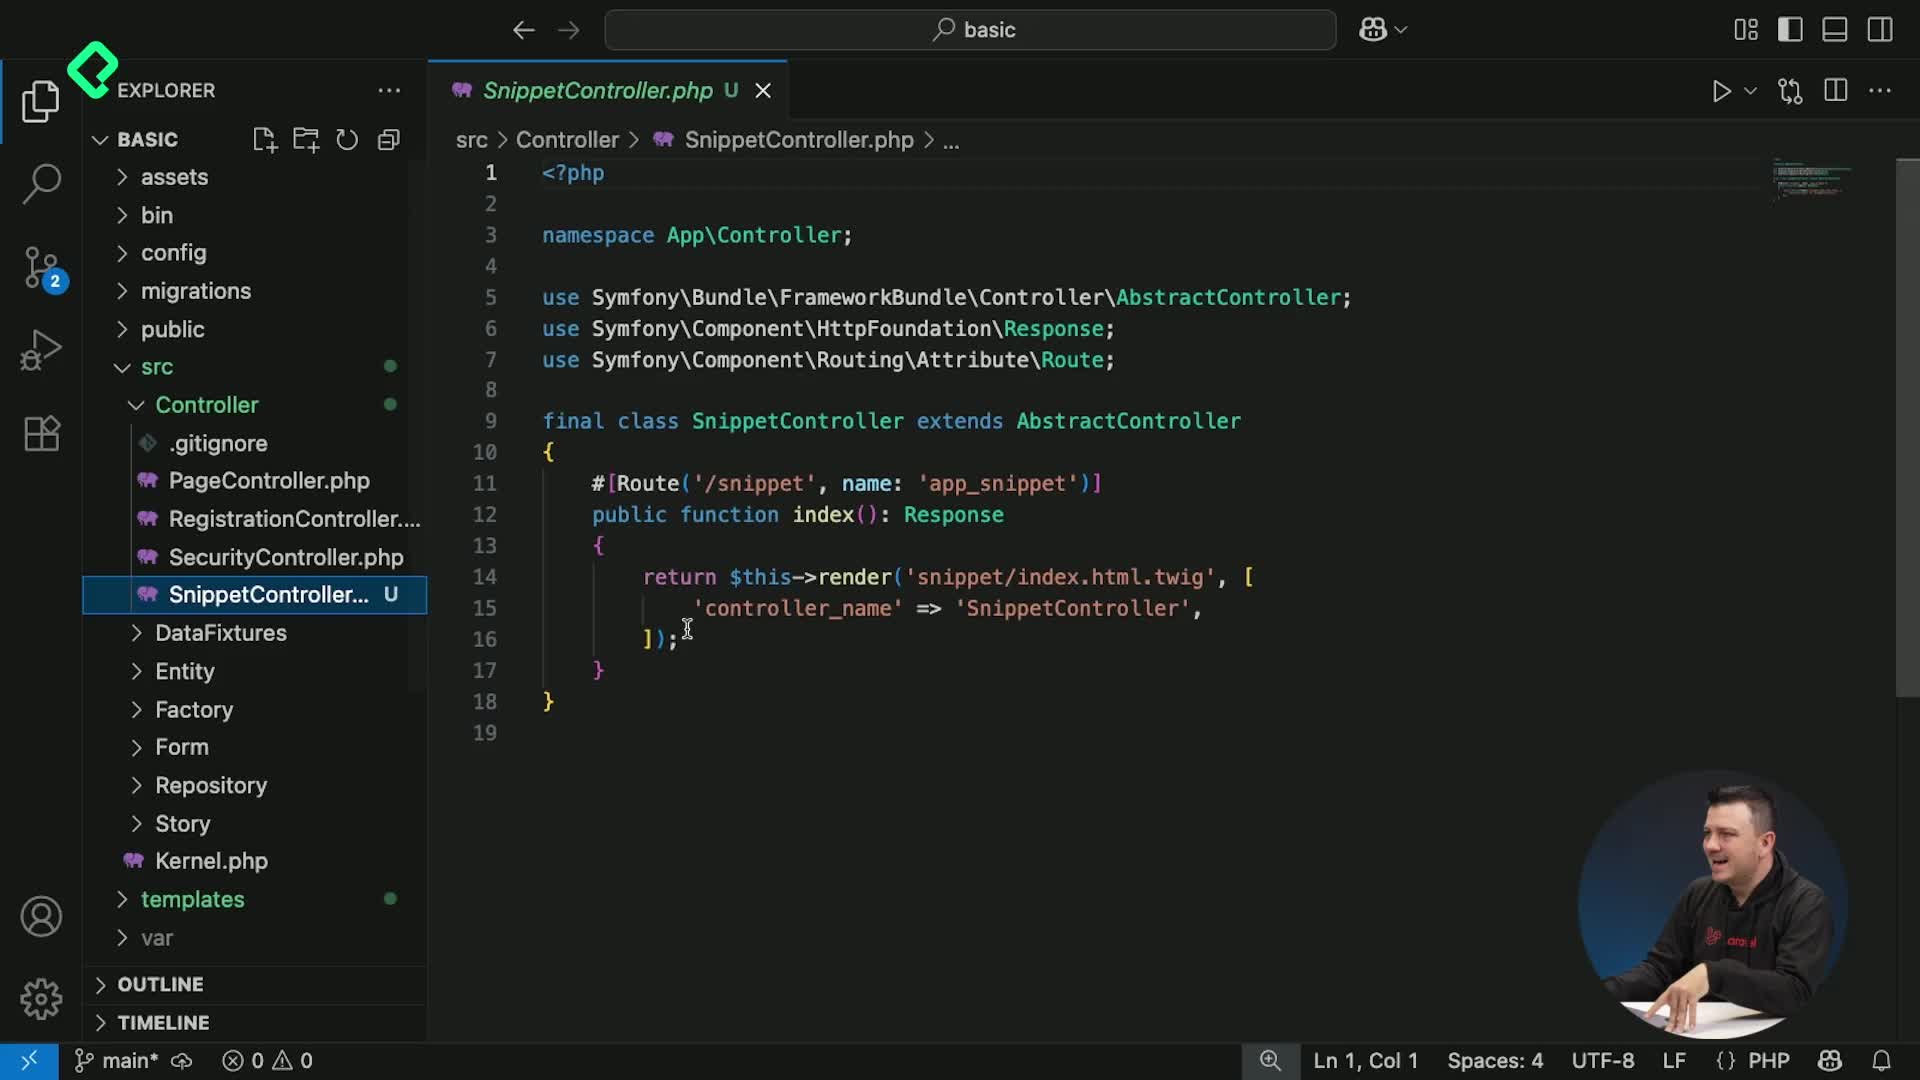
En el desarrollo de sistemas administrativos, controlar quién puede eliminar contenido es esencial para la seguridad y gestión adecuada de la información. Symfony facilita estas restricciones a través de roles y validaciones tanto en el frontend como en backend, como demuestra este ejemplo claro y directo.
¿Qué permisos requiere eliminar contenido en Symfony?
Solo los usuarios con rol administrativo pueden borrar registros. Se evalúa este permiso antes de mostrar el botón de eliminar o de ejecutar la acción en el backend. Así, la interfaz y la lógica interna restringen el acceso de modo complementario.
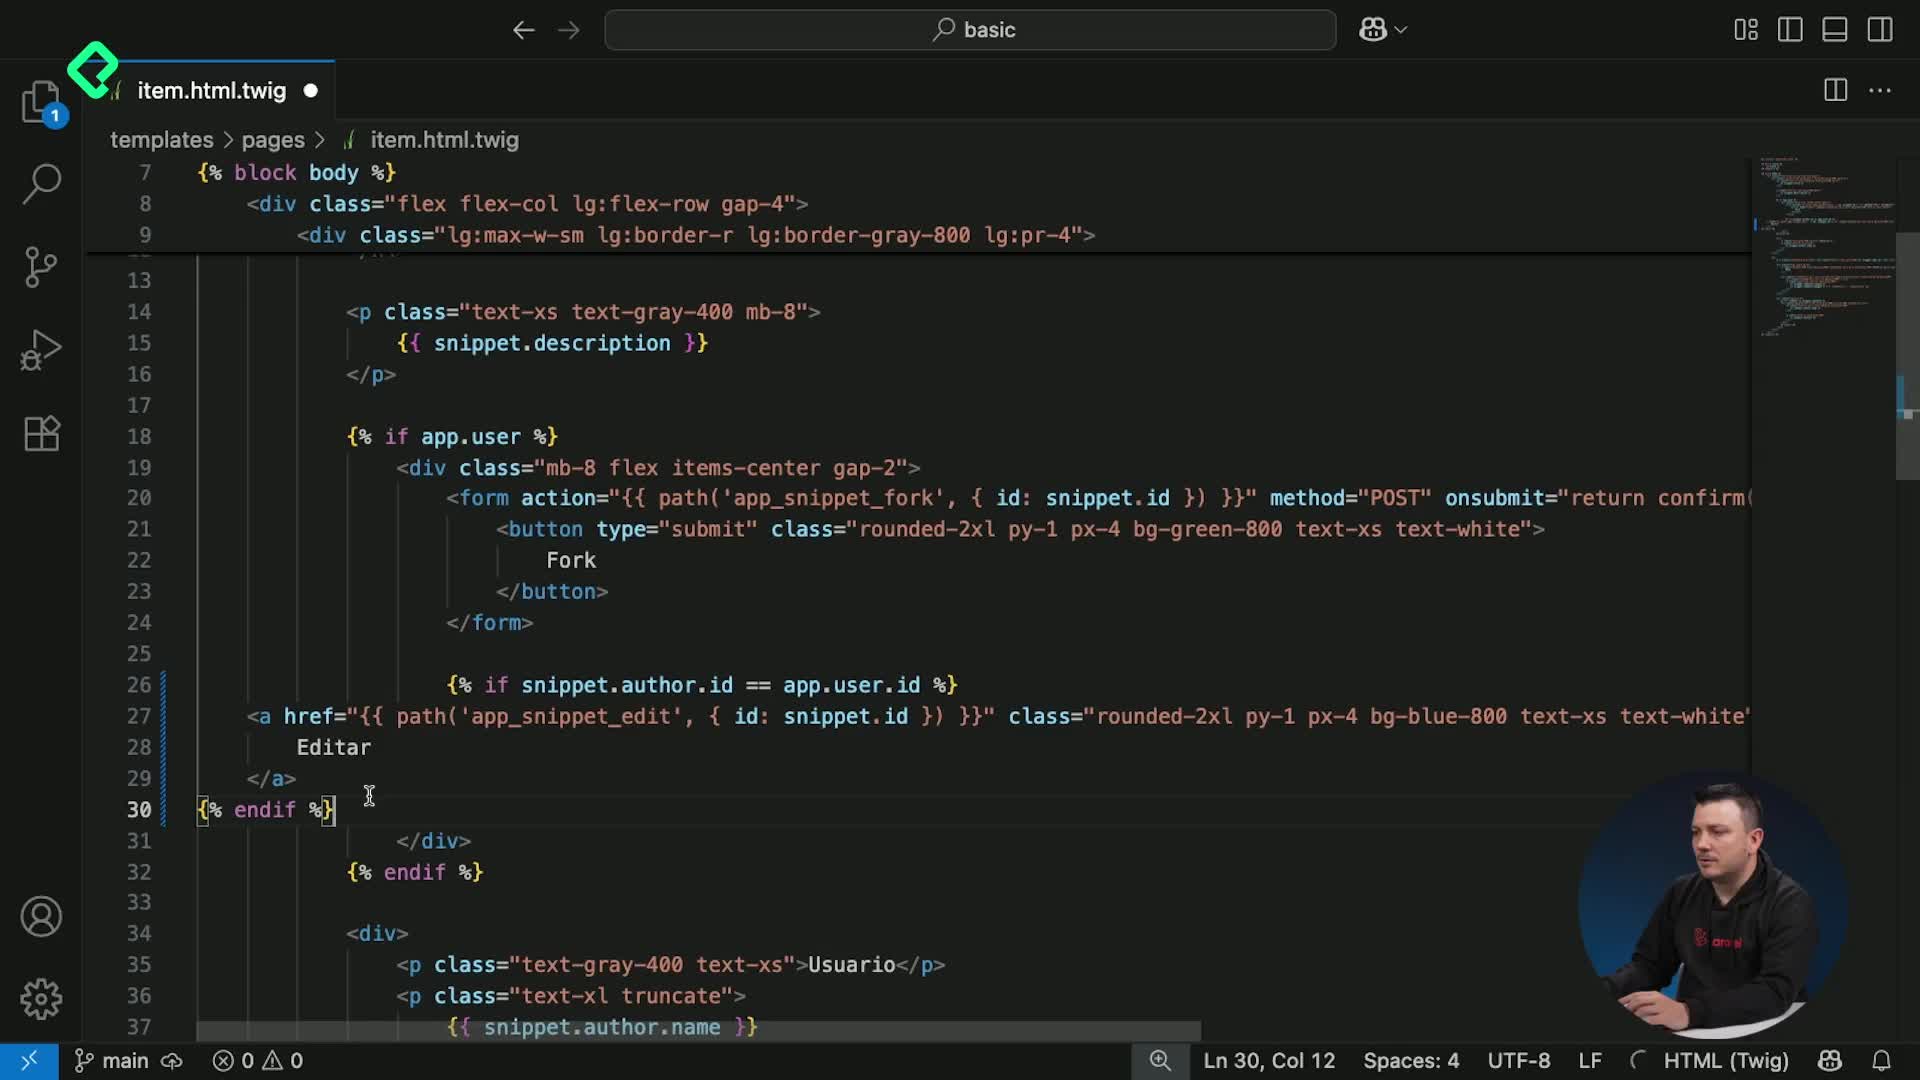
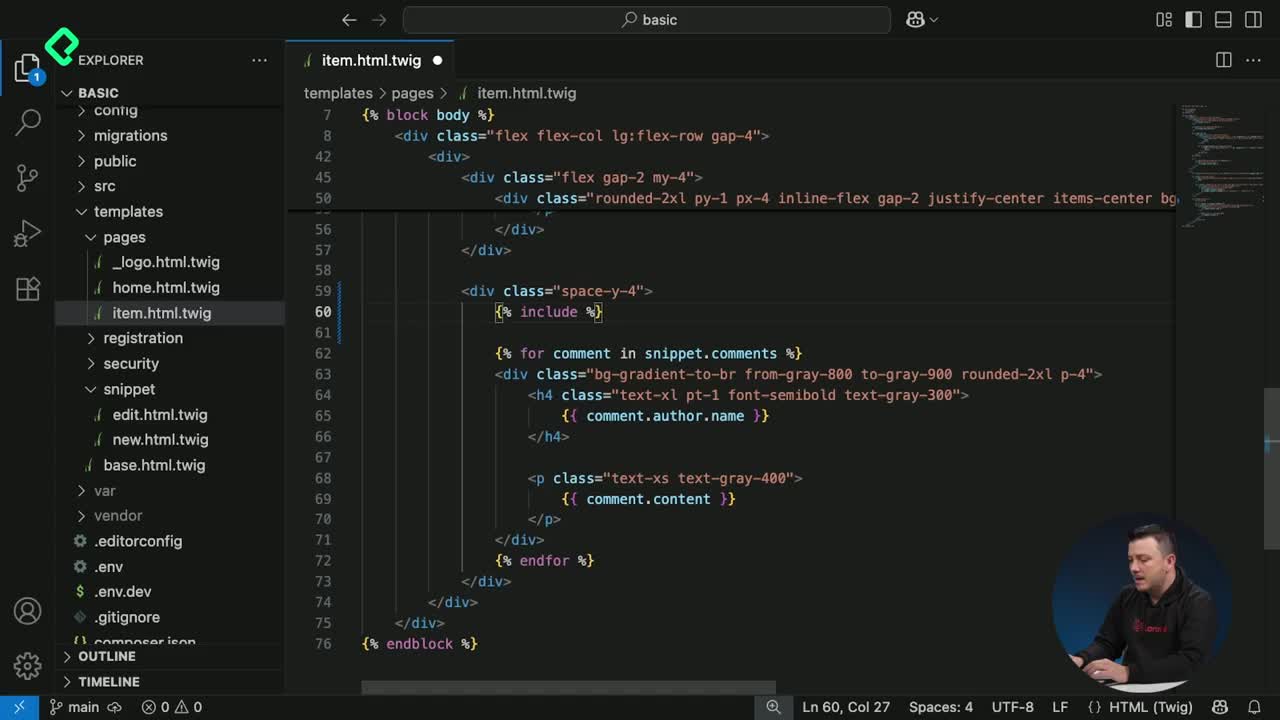
¿Cómo se muestra el botón de eliminar solo a usuarios autorizados?
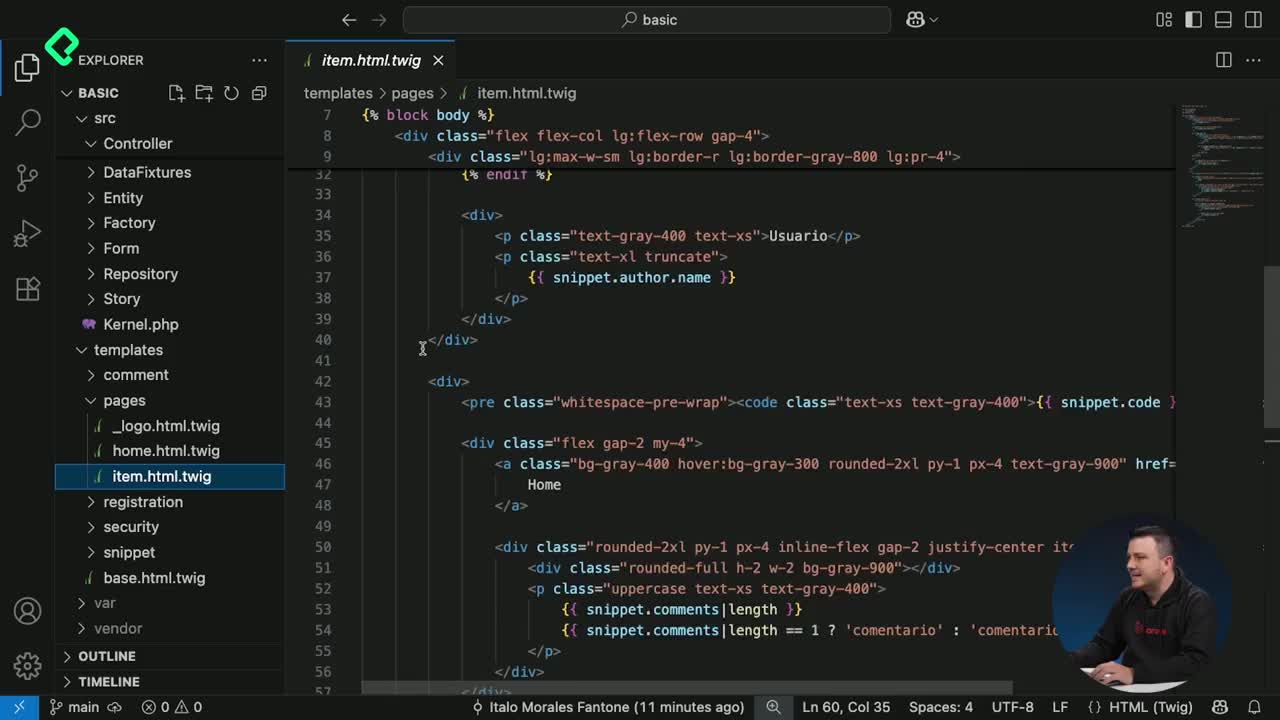
El sistema utiliza una validación visual:
¿Qué sucede si alguien intenta eliminar sin permiso?
Existe un doble filtro de seguridad:
¿Cuál es el procedimiento para borrar un registro en Symfony?
remove y luego flush para aplicar el cambio.¿Cómo se configura la ruta y el método para eliminar?
La ruta de eliminación debe coincidir con el formulario de eliminar.
¿Qué ocurre con los comentarios o relaciones al borrar un fragmento?
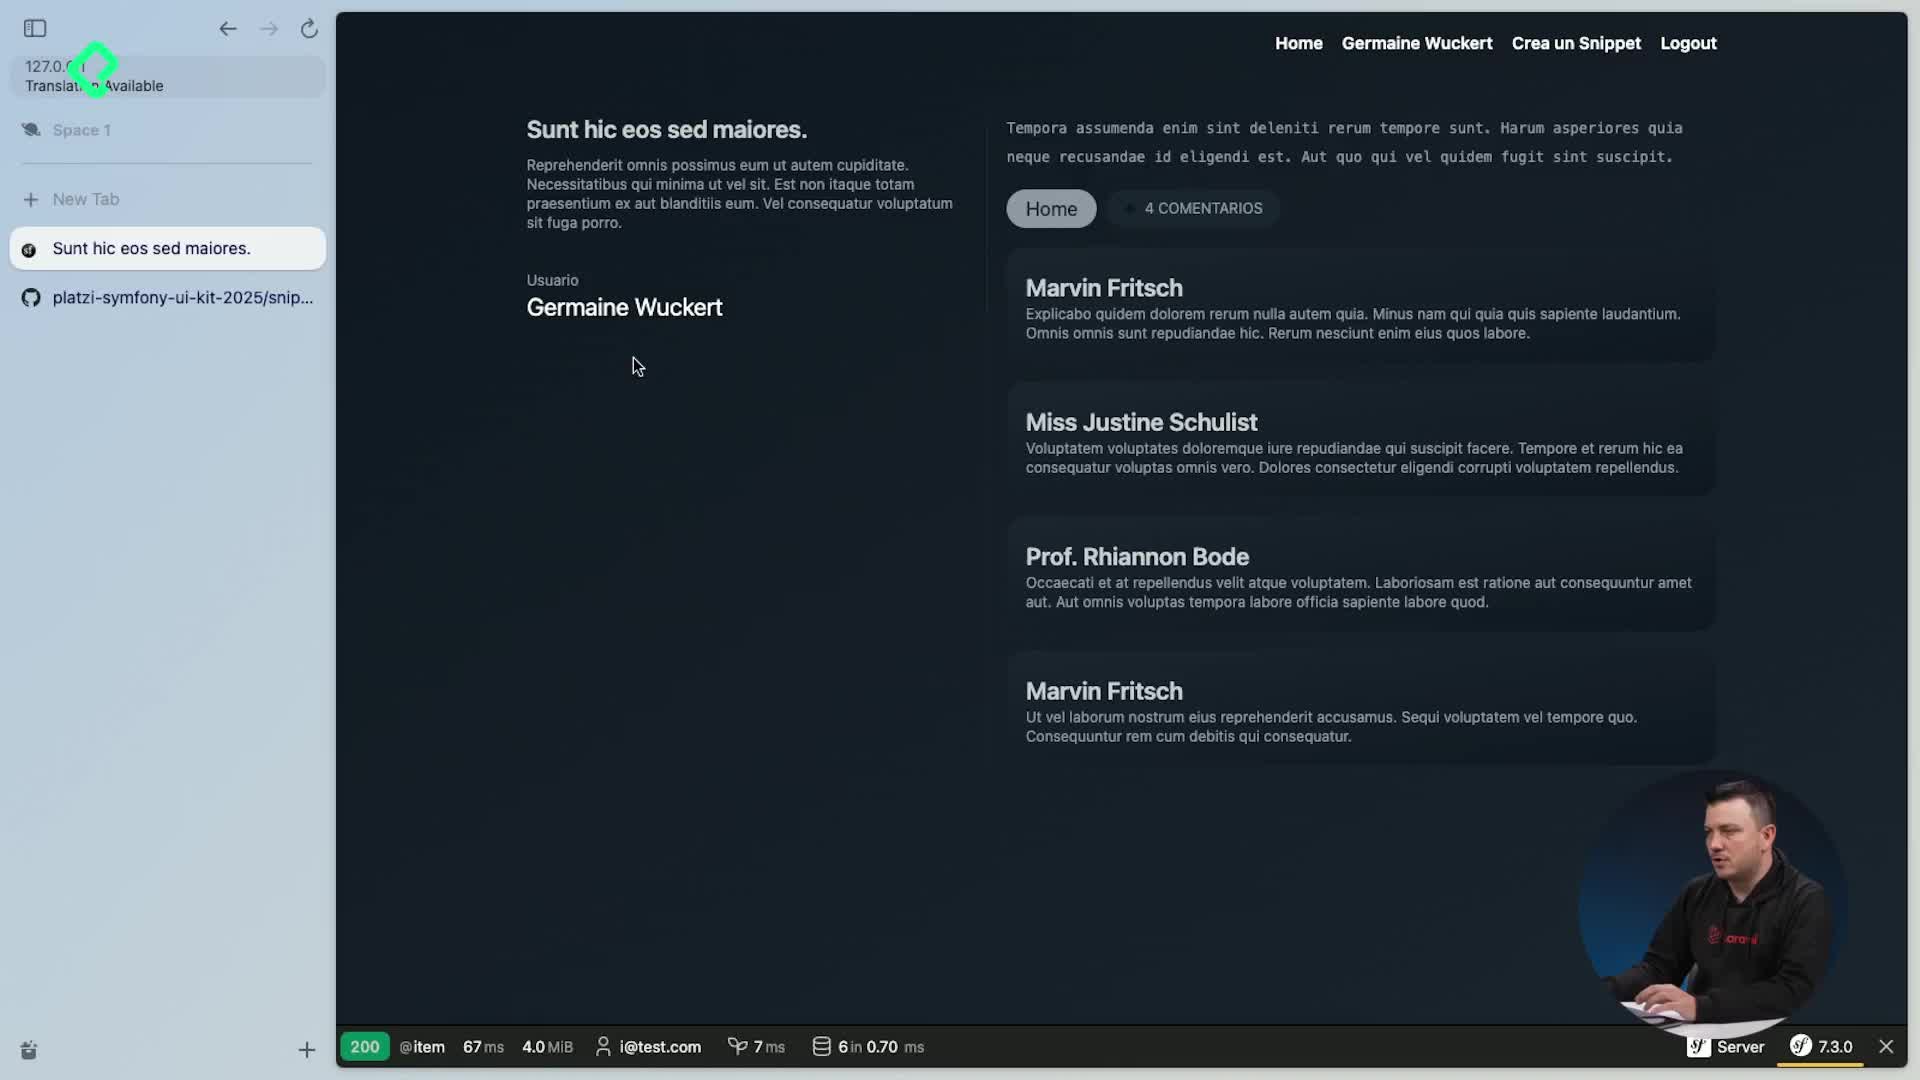
Al eliminar un fragmento de código (snippet), el sistema elimina en cascada sus comentarios. El contador baja mostrando el efecto inmediato y el flujo completo queda probado: crear, comentar, editar, hacer fork y eliminar.
¿Qué recomendación extra se plantea para el control de eliminación?
Configura el sistema para que el dueño del fragmento pueda también ver el botón de eliminar, incluso sin ser administrador. Así, un administrador elimina todo, pero un usuario estándar solo puede borrar lo que le pertenece.
¿Tienes dudas sobre la integración de roles en Symfony o quieres compartir tu experiencia aplicando estos controles? ¡Cuéntanos en los comentarios!
En el desarrollo de sistemas administrativos, controlar quién puede eliminar contenido es esencial para la seguridad y gestión adecuada de la información. Symfony facilita estas restricciones a través de roles y validaciones tanto en el frontend como en backend, como demuestra este ejemplo claro y directo.
Solo los usuarios con rol administrativo pueden borrar registros. Se evalúa este permiso antes de mostrar el botón de eliminar o de ejecutar la acción en el backend. Así, la interfaz y la lógica interna restringen el acceso de modo complementario.
El sistema utiliza una validación visual:
Existe un doble filtro de seguridad:
remove y luego flush para aplicar el cambio.La ruta de eliminación debe coincidir con el formulario de eliminar.
Al eliminar un fragmento de código (snippet), el sistema elimina en cascada sus comentarios. El contador baja mostrando el efecto inmediato y el flujo completo queda probado: crear, comentar, editar, hacer fork y eliminar.
Configura el sistema para que el dueño del fragmento pueda también ver el botón de eliminar, incluso sin ser administrador. Así, un administrador elimina todo, pero un usuario estándar solo puede borrar lo que le pertenece.
¿Tienes dudas sobre la integración de roles en Symfony o quieres compartir tu experiencia aplicando estos controles? ¡Cuéntanos en los comentarios!
🎁 Recuerda compartirme tu certificado en LinkedIn y te envío el cupón de mi libro.
👉
Italo Morales Fantone
Profesor🎁 Recuerda compartirme tu certificado en LinkedIn y te envío el cupón de mi libro.
👉