Cuando conectas fuentes de conocimiento a un agente de inteligencia artificial, la pregunta urgente es cómo proteger datos frente a fugas y accesos indebidos. La idea central es simple: la IA solo accede al conocimiento que tú ya puedes ver. Esto importa para equipos de TI, administradores de Microsoft 365 y cualquiera que esté por desplegar agentes en su organización.
¿Por qué la IA solo accede a lo que tú ya puedes ver?
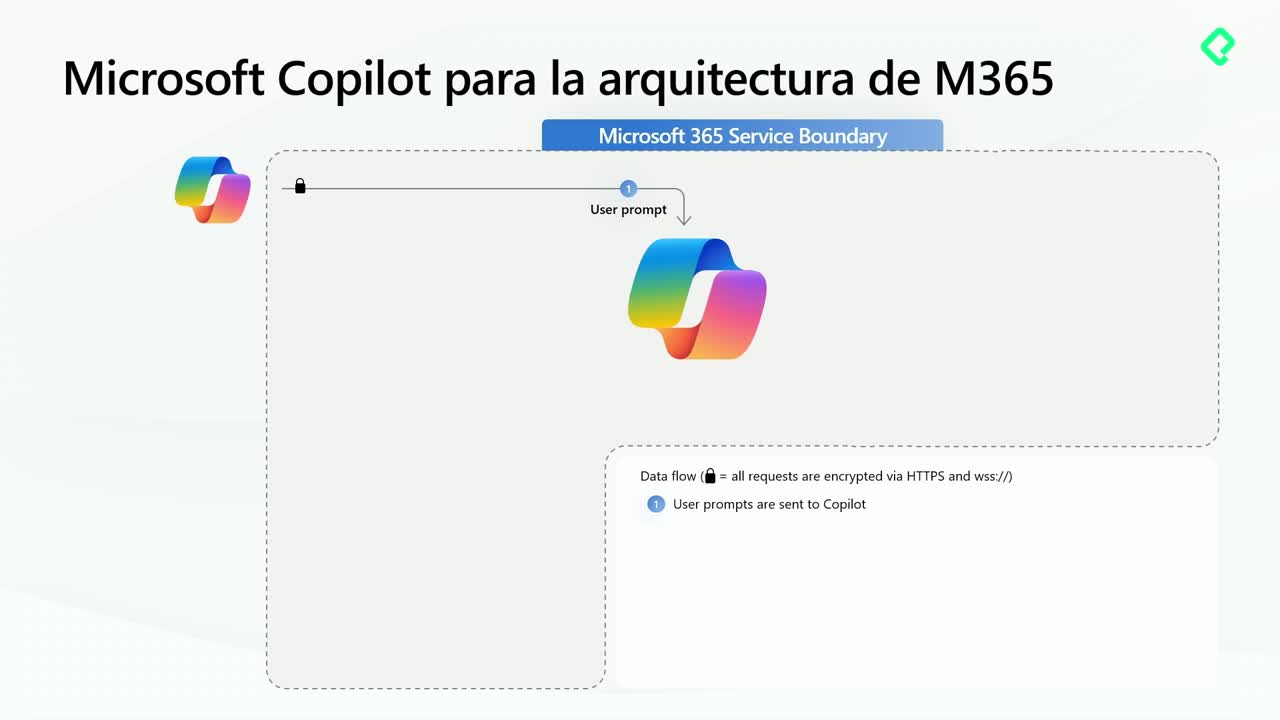
La inteligencia artificial no abre puertas por su cuenta. Funciona como si le prestaras tu gafete de la empresa para ir a buscar contenido. Si tú no tienes acceso a un archivo o a una base de datos, el agente tampoco lo tendrá y no te devolverá nada [00:19].
¿La IA puede acceder a datos que yo no tengo permitidos? No. Si tú no abres una puerta, la IA no entra a esa puerta. Respeta todos los controles de seguridad y permisos que ya existen en tu organización.
Por eso el primer paso no es construir agentes, sino asegurar los datos. Necesitas una estrategia de seguridad y de prevención de pérdida de datos antes de empezar a hablar de agentes [07:37].
¿Qué es la arquitectura Zero Trust y en qué pilares se basa?
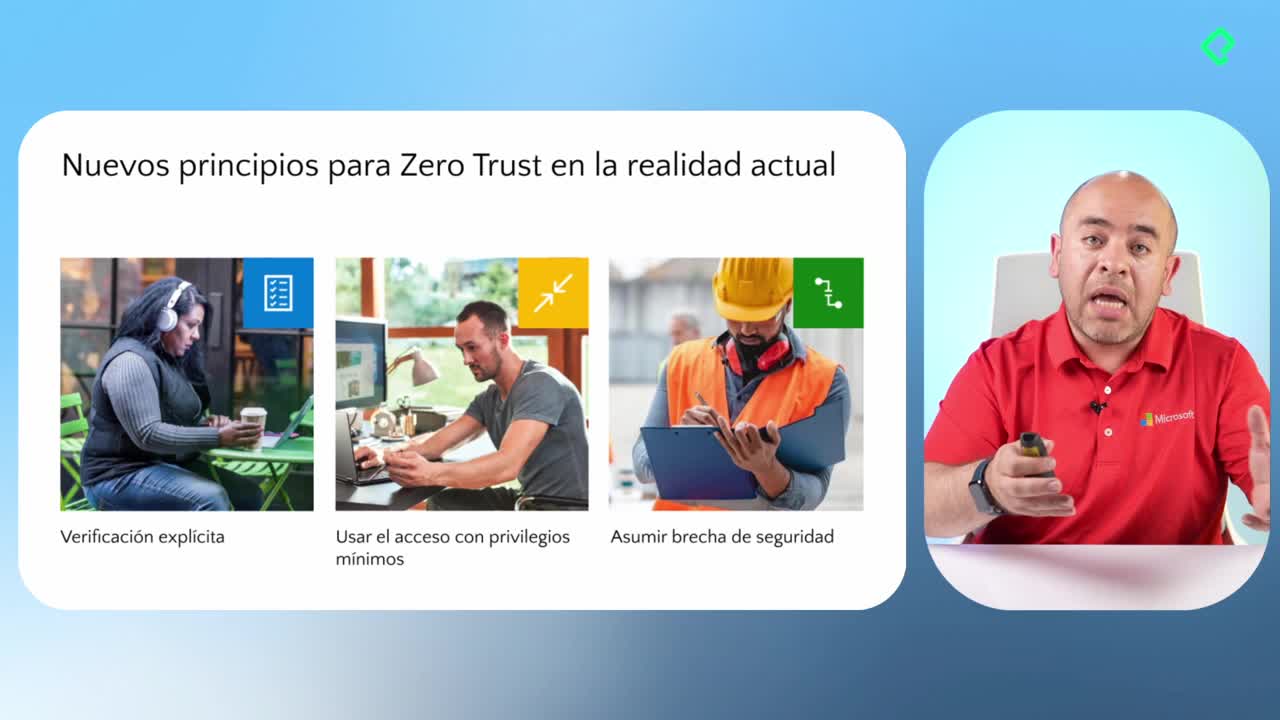
El modelo zero trust es el pilar sobre el que se construyen prácticamente todas las herramientas actuales de Microsoft. Y aquí viene lo interesante: parte de desconfiar por defecto y verificar siempre [00:54].
Se apoya en tres principios concretos:
- Verificación explícita: confirmar que la persona es quien dice ser, validando identidad, dispositivo y acceso a aplicaciones.
- Acceso con la menor cantidad de privilegios posible: evitar poner a todos como administradores y segmentar los roles.
- Asumir que siempre hay una brecha de seguridad: estar alerta con monitoreo y capacidad de reacción [01:12].
¿Qué significa Zero Trust en la práctica? Es nunca confiar por defecto. Verificas cada identidad, cada dispositivo y cada acceso, usas los mínimos privilegios y asumes que en cualquier momento alguien puede entrar.
El acceso condicional es el centro de esta arquitectura. Evalúa el riesgo según la ubicación: si te logueas en México y cinco minutos después en Malasia, probablemente esa cuenta esté comprometida [05:04].
¿Cómo garantiza Microsoft la privacidad de tus datos?
La inteligencia artificial responsable se apoya en principios de equidad, confiabilidad, seguridad, privacidad, inclusión, transparencia y accountability, este último respaldado a nivel contractual [02:34].
De ahí salen tres compromisos clave de Microsoft:
- Tus datos son y siempre serán tuyos. Ningún empleado tiene acceso físico a ellos.
- Tus datos nunca se usan para entrenar modelos de IA, ni los que están en el Graph ni los que están en Azure.
- Si ya pusiste controles de seguridad y cumplimiento, la IA los respeta y no se los salta [03:19].
¿Cuáles son los principales desafíos de seguridad en los agentes?
Los retos aparecen antes de desplegar cualquier agente. Tienen que ver con cómo compartes y proteges la información que luego consumirá la IA [06:38].
Los tres desafíos más comunes son:
- Intercambio excesivo: subir un PDF sensible a un SharePoint abierto a todo el mundo.
- Fuga de datos, intencional o accidental: copiar datos a un USB o a otro dispositivo para trabajar en casa.
- Uso fuera del cumplimiento o shadow IT: ese Excel escondido o la aplicación instalada por cuenta propia que no está permitida [07:07].
El compartir en exceso suele nacer de la productividad. Guardas un archivo en una ubicación con más permisos de los debidos, o le das acceso a un socio externo para algo puntual y ese acceso se queda ahí [08:18].
¿Por qué el etiquetado de SharePoint es tan importante?
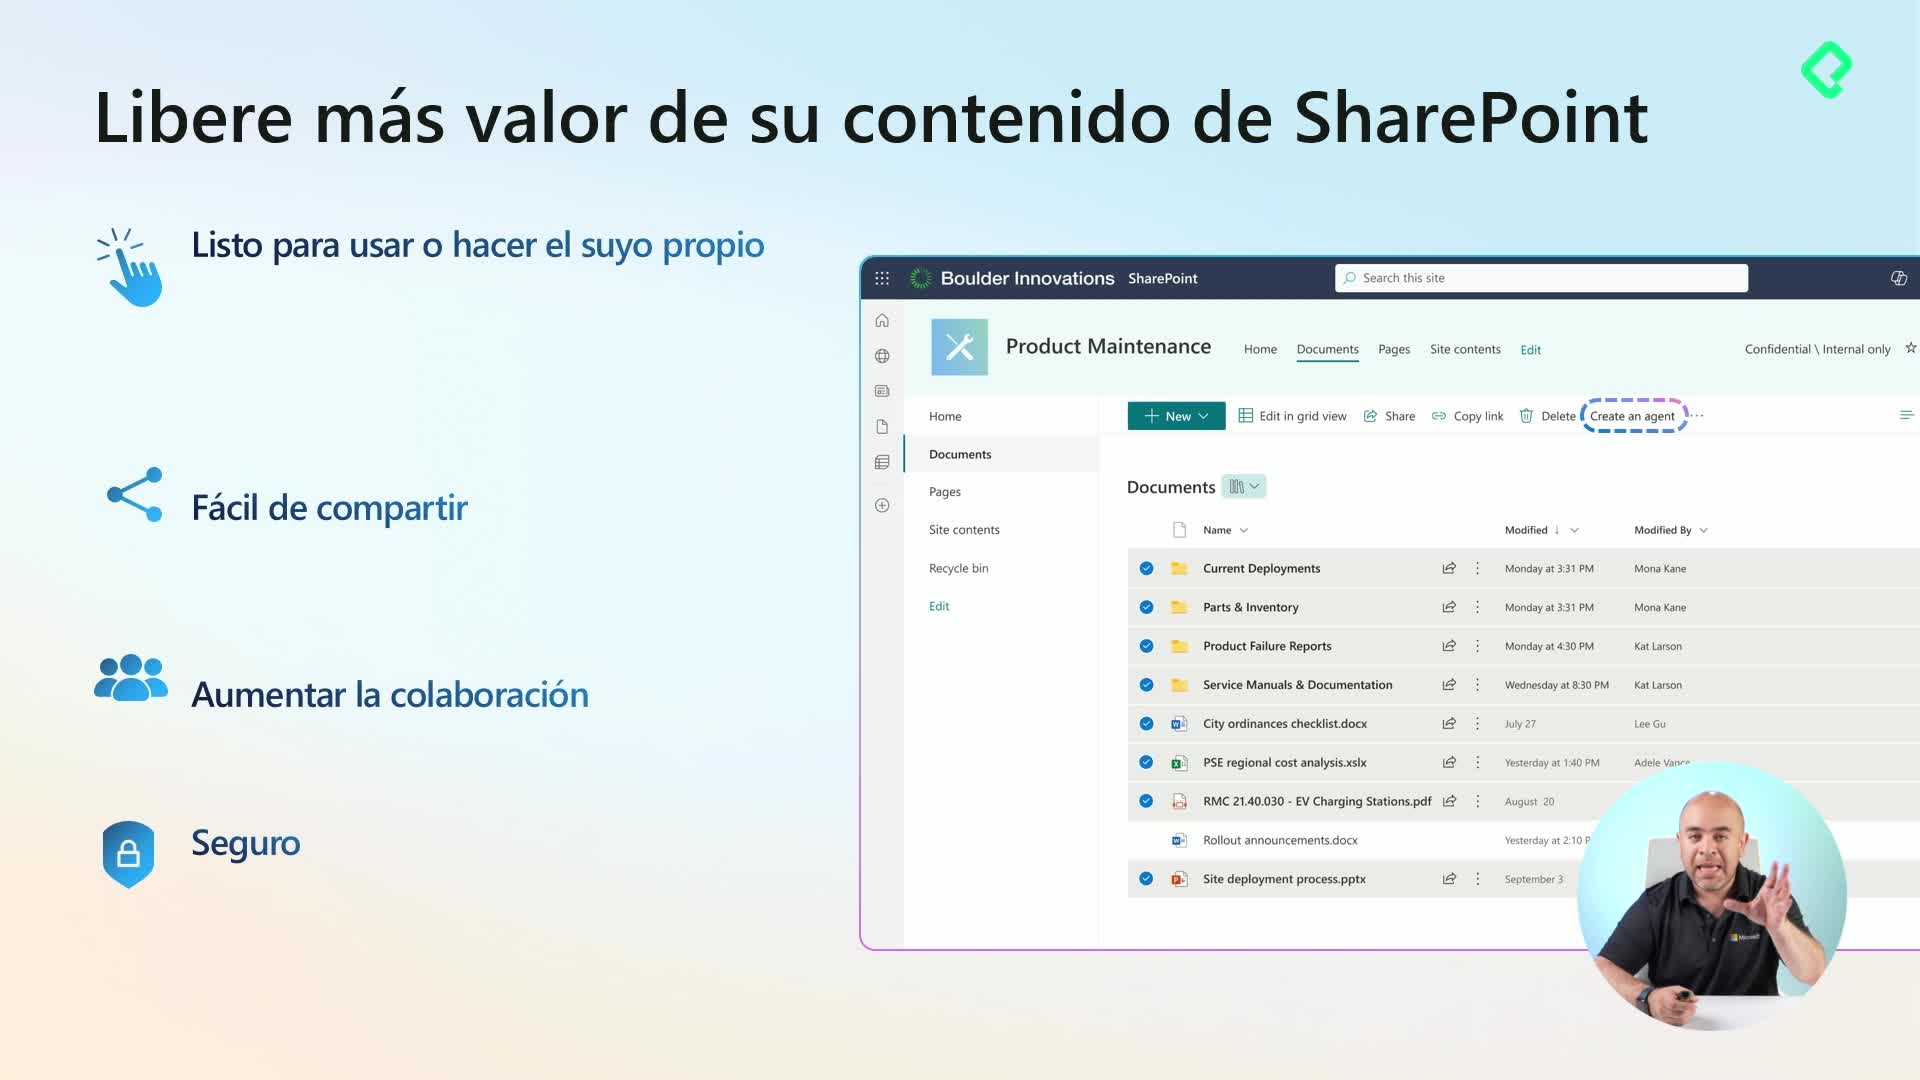
El etiquetado define qué políticas se aplican a cada contenido. Si subes un archivo a un SharePoint, quedará protegido según la etiqueta que le hayas puesto [10:03].
Las causas comunes de sobreexposición incluyen la privacidad del sitio de SharePoint, los permisos predeterminados que define la administración, el uso del grupo de dominio todos excepto los usuarios externos y los archivos sin etiquetas de confidencialidad [10:24].
¿Qué herramientas protegen los datos frente a la IA generativa?
Microsoft 365 ofrece varias capacidades para estar al tanto de los riesgos y reaccionar a tiempo. La auditoría registra todas tus acciones: si mandas un correo, guardas un archivo o lo abres, todo queda documentado [11:36].
Entre las protecciones clave están:
- El etiquetado y la revisión de permisos, para que la IA no te entregue, por ejemplo, el sueldo de tu manager si no tienes acceso.
- La prevención de pérdida de datos o DLP, que automatiza el etiquetado sin frenar la productividad.
- El acceso condicional y los controles como el doble factor de autenticación.
- El gobierno de agentes, para monitorear cuáles ya no se usan o cuáles tienen un uso inadecuado [12:52].
¿Qué es DLP en seguridad de datos? Son las siglas en inglés de prevención de pérdida de datos. Es una estrategia que protege la información confidencial y automatiza el etiquetado para que no se filtre ni comprometa la productividad.
¿Qué nuevas superficies de ataque trae la IA generativa?
Antes los vectores de amenaza se orientaban a aplicación, identidad, dispositivos, red, datos y nube. Con la IA generativa aparecen superficies nuevas [14:50].
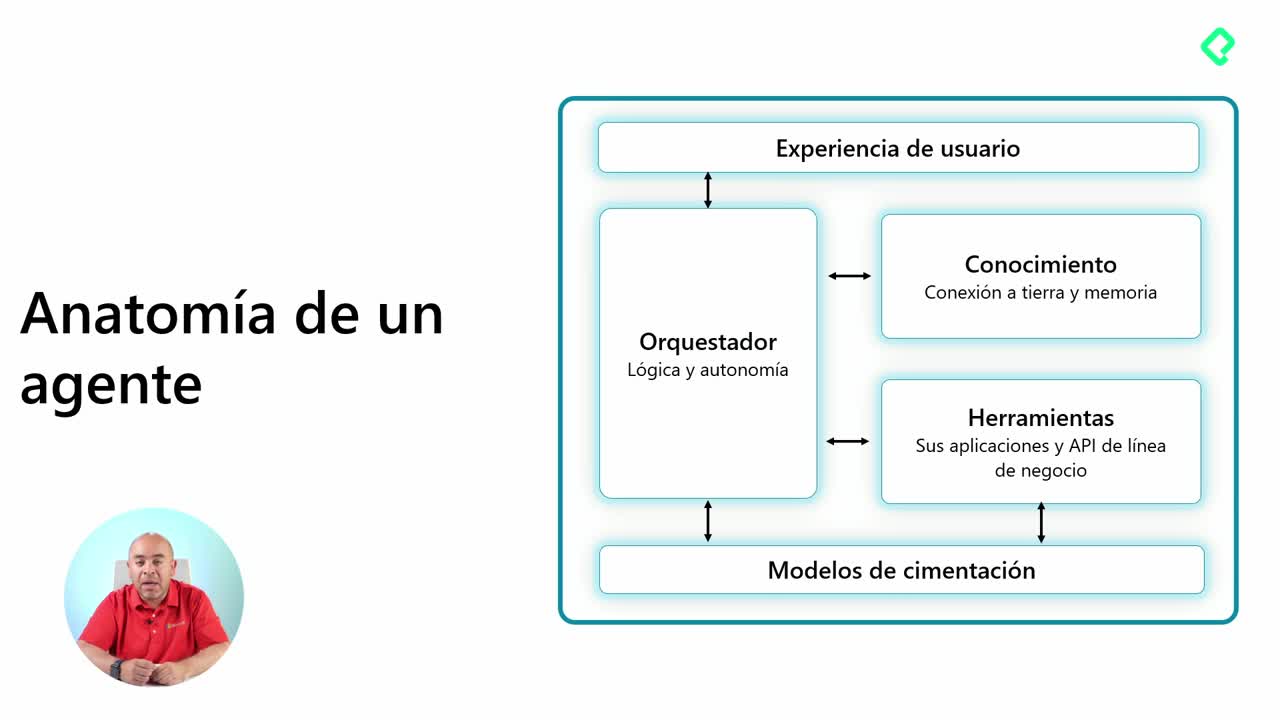
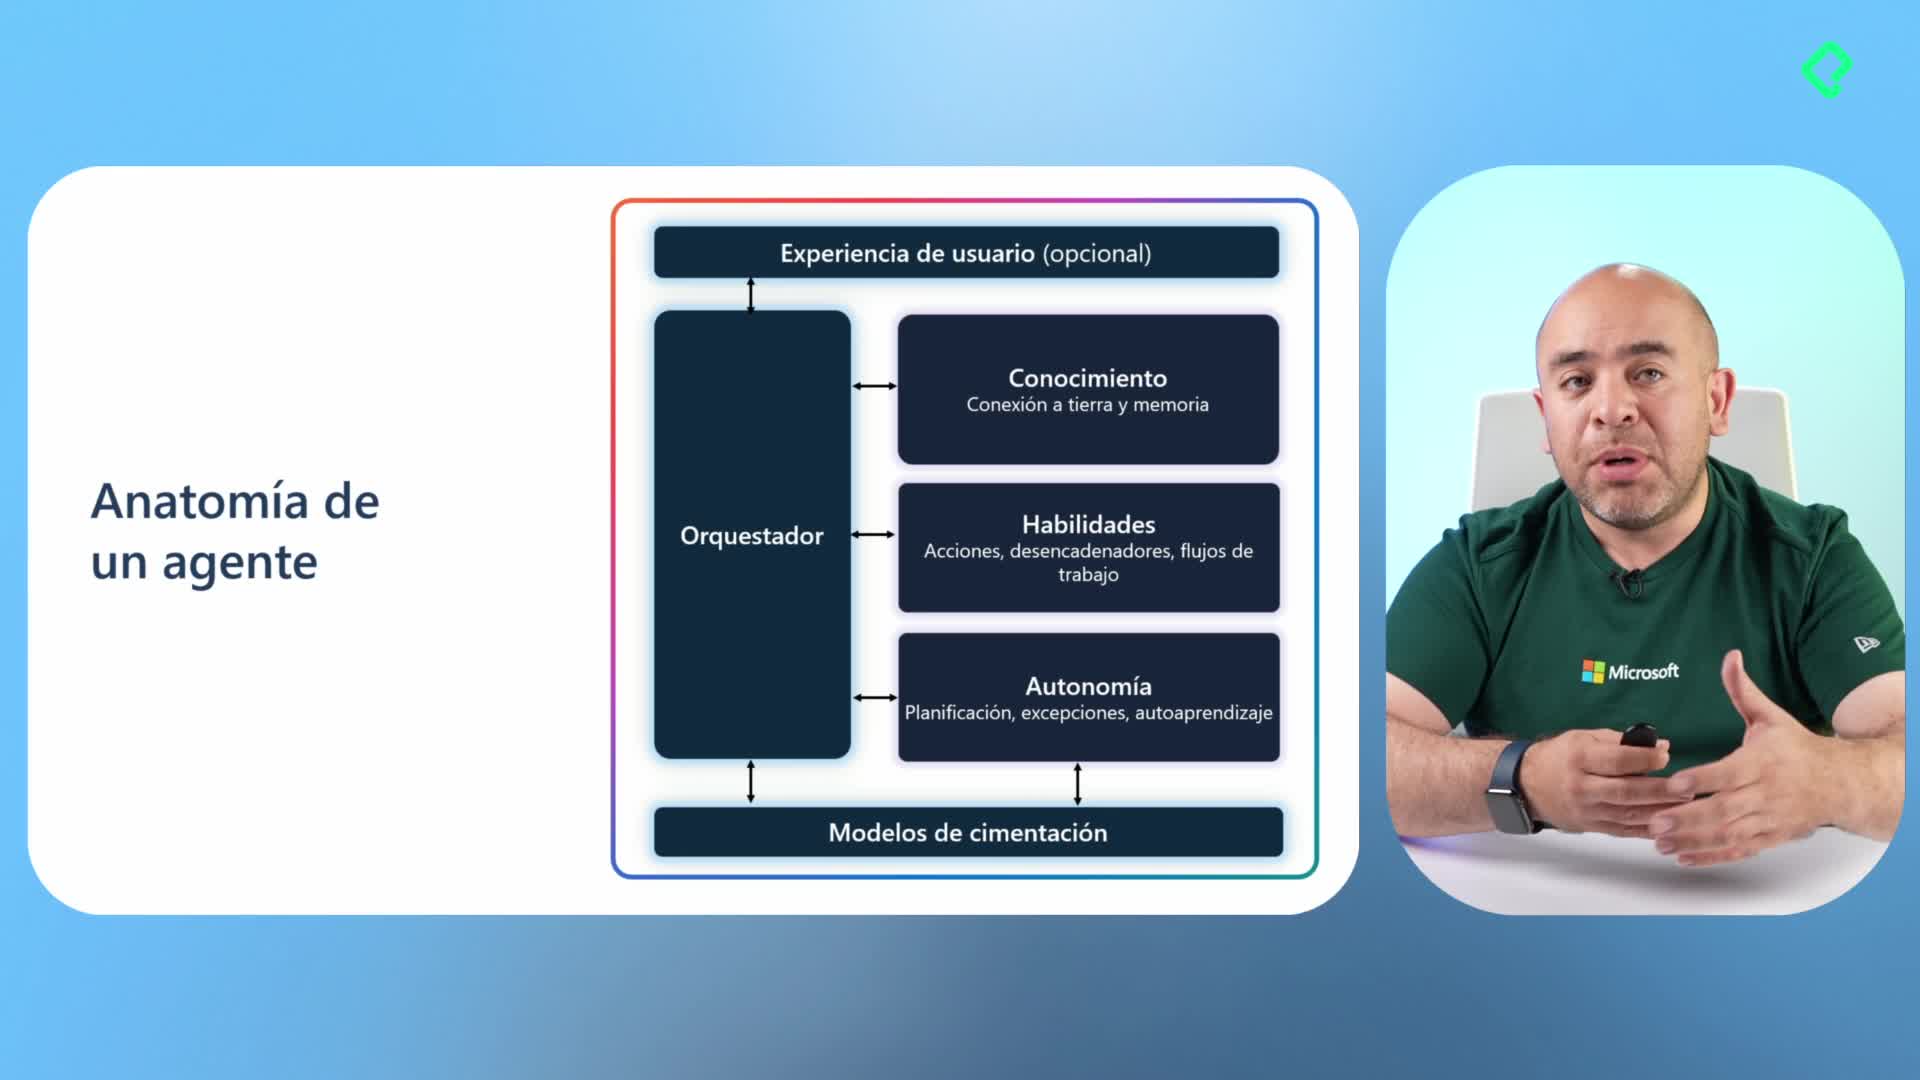
Los puntos vulnerables incluyen las indicaciones o prompts, las respuestas que devuelve el modelo, la orquestación que alguien podría manipular para enviar correos indebidos, el entrenamiento que puede introducir sesgos, los datos RAG que complementan el prompt, los distintos modelos y los plugins o habilidades [15:29].
Las consecuencias de no proteger estas superficies son la fuga de datos y el jailbreak del agente, también llamado inyección rápida indirecta, donde una pregunta logra que el agente devuelva un dato que nunca debió contestar [16:34].
También están las alucinaciones. Y aquí vuelve lo visto en las primeras clases: el RAG, el prompting y el fine tuning ayudan a disminuir cada una de estas fallas [17:14].
¿Ya tienes una estrategia de seguridad de datos antes de desplegar tus agentes? Cuéntame en los comentarios cómo manejas el etiquetado en tu organización.