




Yordy Anyerson Andrade Rodriguez
Me encanta este tema de ser un profesional que utiliza la tecnología para el bien.
Yordy Anyerson Andrade Rodriguez
Me encanta este tema de ser un profesional que utiliza la tecnología para el bien.
Javier Ramos
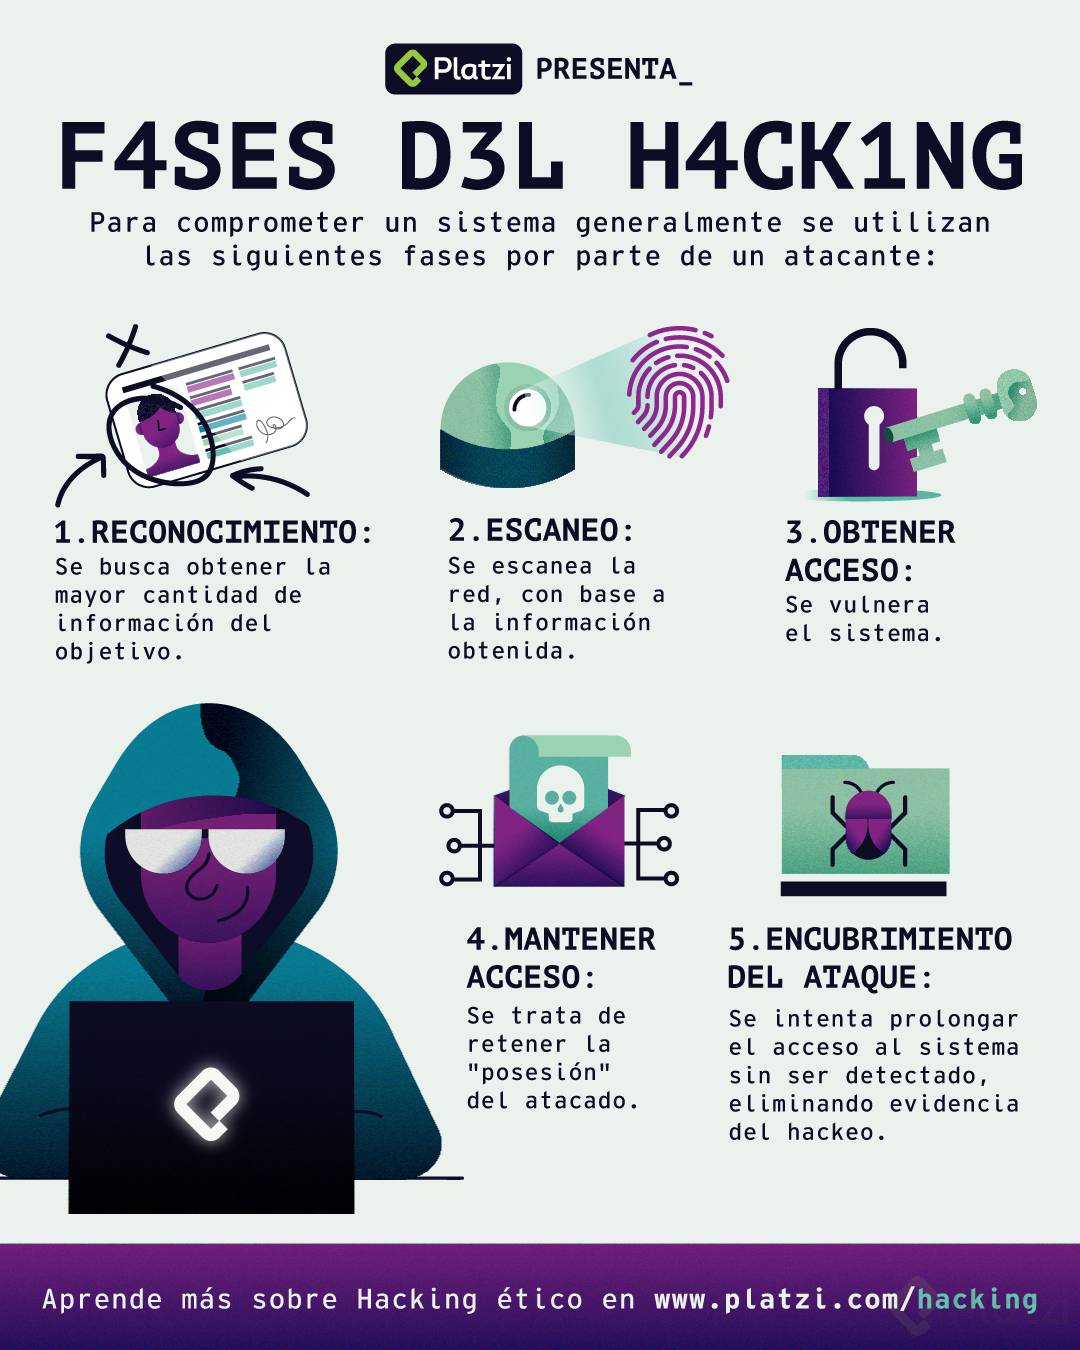
Acciones Reconocimiento : Busca en la basura Escaneo: Prueba en base a la información obtenida Obtener acceso: EN base al escaneo se accede Mantener acceso: Mantener sigilo no ser visto Encubrimiento: Eliminar evidencias del hackeo

Álvaro Javier Hernández bedoya
no se si sera cosa mia pero ese 5to punto suena mas como a un delito

Remy Josue Torres
La detección de ataques a las instituciones realizada por hackes duran un promedio de 120 días previo a ser detectada. Precisamente por la capacidad de estos de borrar sus huellas antes, durante y después del ataque. En muchos casos luego de comprometer uno o varios dispositivos, estos mantienen acceso para ataques DDOS o similares.
Iván Andrés Pineda Salazar
Es un delito, por eso están en los pasos para tener en cuenta si nos llegan a atacar algún día.

Juan Octavio Tejeda
El Hacking Ético, solo abarca hasta la fase 3 y si el scope lo establece de manera textual quizás hasta la fase 4 pero jamás hasta la fase 5, eso es parte de las practicas que llevan adelante los hackers maliciosos.

Gustavo Mauricio Guerra Jiménez
Saludos profesor y compañeros de platzi. Me encuentro en una pequeña duda, tal vez pueden aclararla. Me parece que en la ultima fase(5ta) fase la parte donde dice "Se intenta prolongar el acceso al sistemas sin ser detectado" va mas con la 4ta fase. Y la ultima fase lo que pretende es no dejar rastro alguno de la intrusión y sobre todo del atacante. Sus opiniones. Gracias
Yordy Anyerson Andrade Rodriguez
Si, opino lo mismo, el quinto paso se enfoca en borrar los rastros del ataque.
Juan Guillermo Perez Cardozo
En el encubrimiento dependiendo el caso se eliminan registros de acceso o se editan
DAVID EDUARDO BAEZ SANCHEZ
5 pasos a tener en cuenta:

Christian Hugo López Bazán


Oscar Salvador Bañuelos Montes
ok
Sebastian Marin
Excelente documento
Rafael Ernesto García Soriano
excelente material
MARIA TERESA PANIAGUA RIVERA
gracias

Cesar Sosa
1.- Establecer propósito u objetivo de la penetración.
2.-Evaluar mecanismo que se pueden aplicar.
3.-Realizar el hack.
4.-Borrar rastros de la penetración.

JONATHAN DAVID VASQUEZ DAZA
Estas fases varian de acuerdo al estandar que estes manejando para la auditoria

Sergio Gil
Es esto Hacking Etico?
Porque encubririas un ataque o auditoria hacia un cliente que se supone que te ha autorizado previamente a realizarle un pentesting, y lo mas importante de todo, es que no se menciona sobre realizar un informe.
Que piensan ustesdes platzinautas?
Daniel Jose Carrillo Herrera
Es parte de la auditoria. Ver que tan facil es para un atacante borrar el rastro de su actividad.
Oscar Jaramillo
Cool

Pablo Enrique Fernandez Polanco
Vamo' a hackear ;-)
Cesar Bautista Mejia
¿cuanto es la media que una empresa en México identifica que hay un intruso?
Alan Joaquín Baeza Meza
ProfesorEs importante tener la sintomatología (conjuntos de características de una enfermedad, utilizados en el ámbito de la salud), pero en este caso de la empresa donde se labora, conocer como se comportan ciertos malware y sus posibles síntomas. Por otro lado, es importante primeramente conocer el comportamiento "Normal" de nuestro entorno para tener un marco de referencia.