Bienvenida y panorama general
- 1

Seguridad Informática y Ética en el Hacking
02:43 min - 2

Panorama General de la Seguridad Informática y sus Principales Amenazas
08:41 min - 3

Gestión y Clasificación de Vulnerabilidades en Sistemas Informáticos
10:23 min - 4
Amenazas y Ataques Cibernéticos: Conceptos y Tipos Comunes
04:10 min - 5

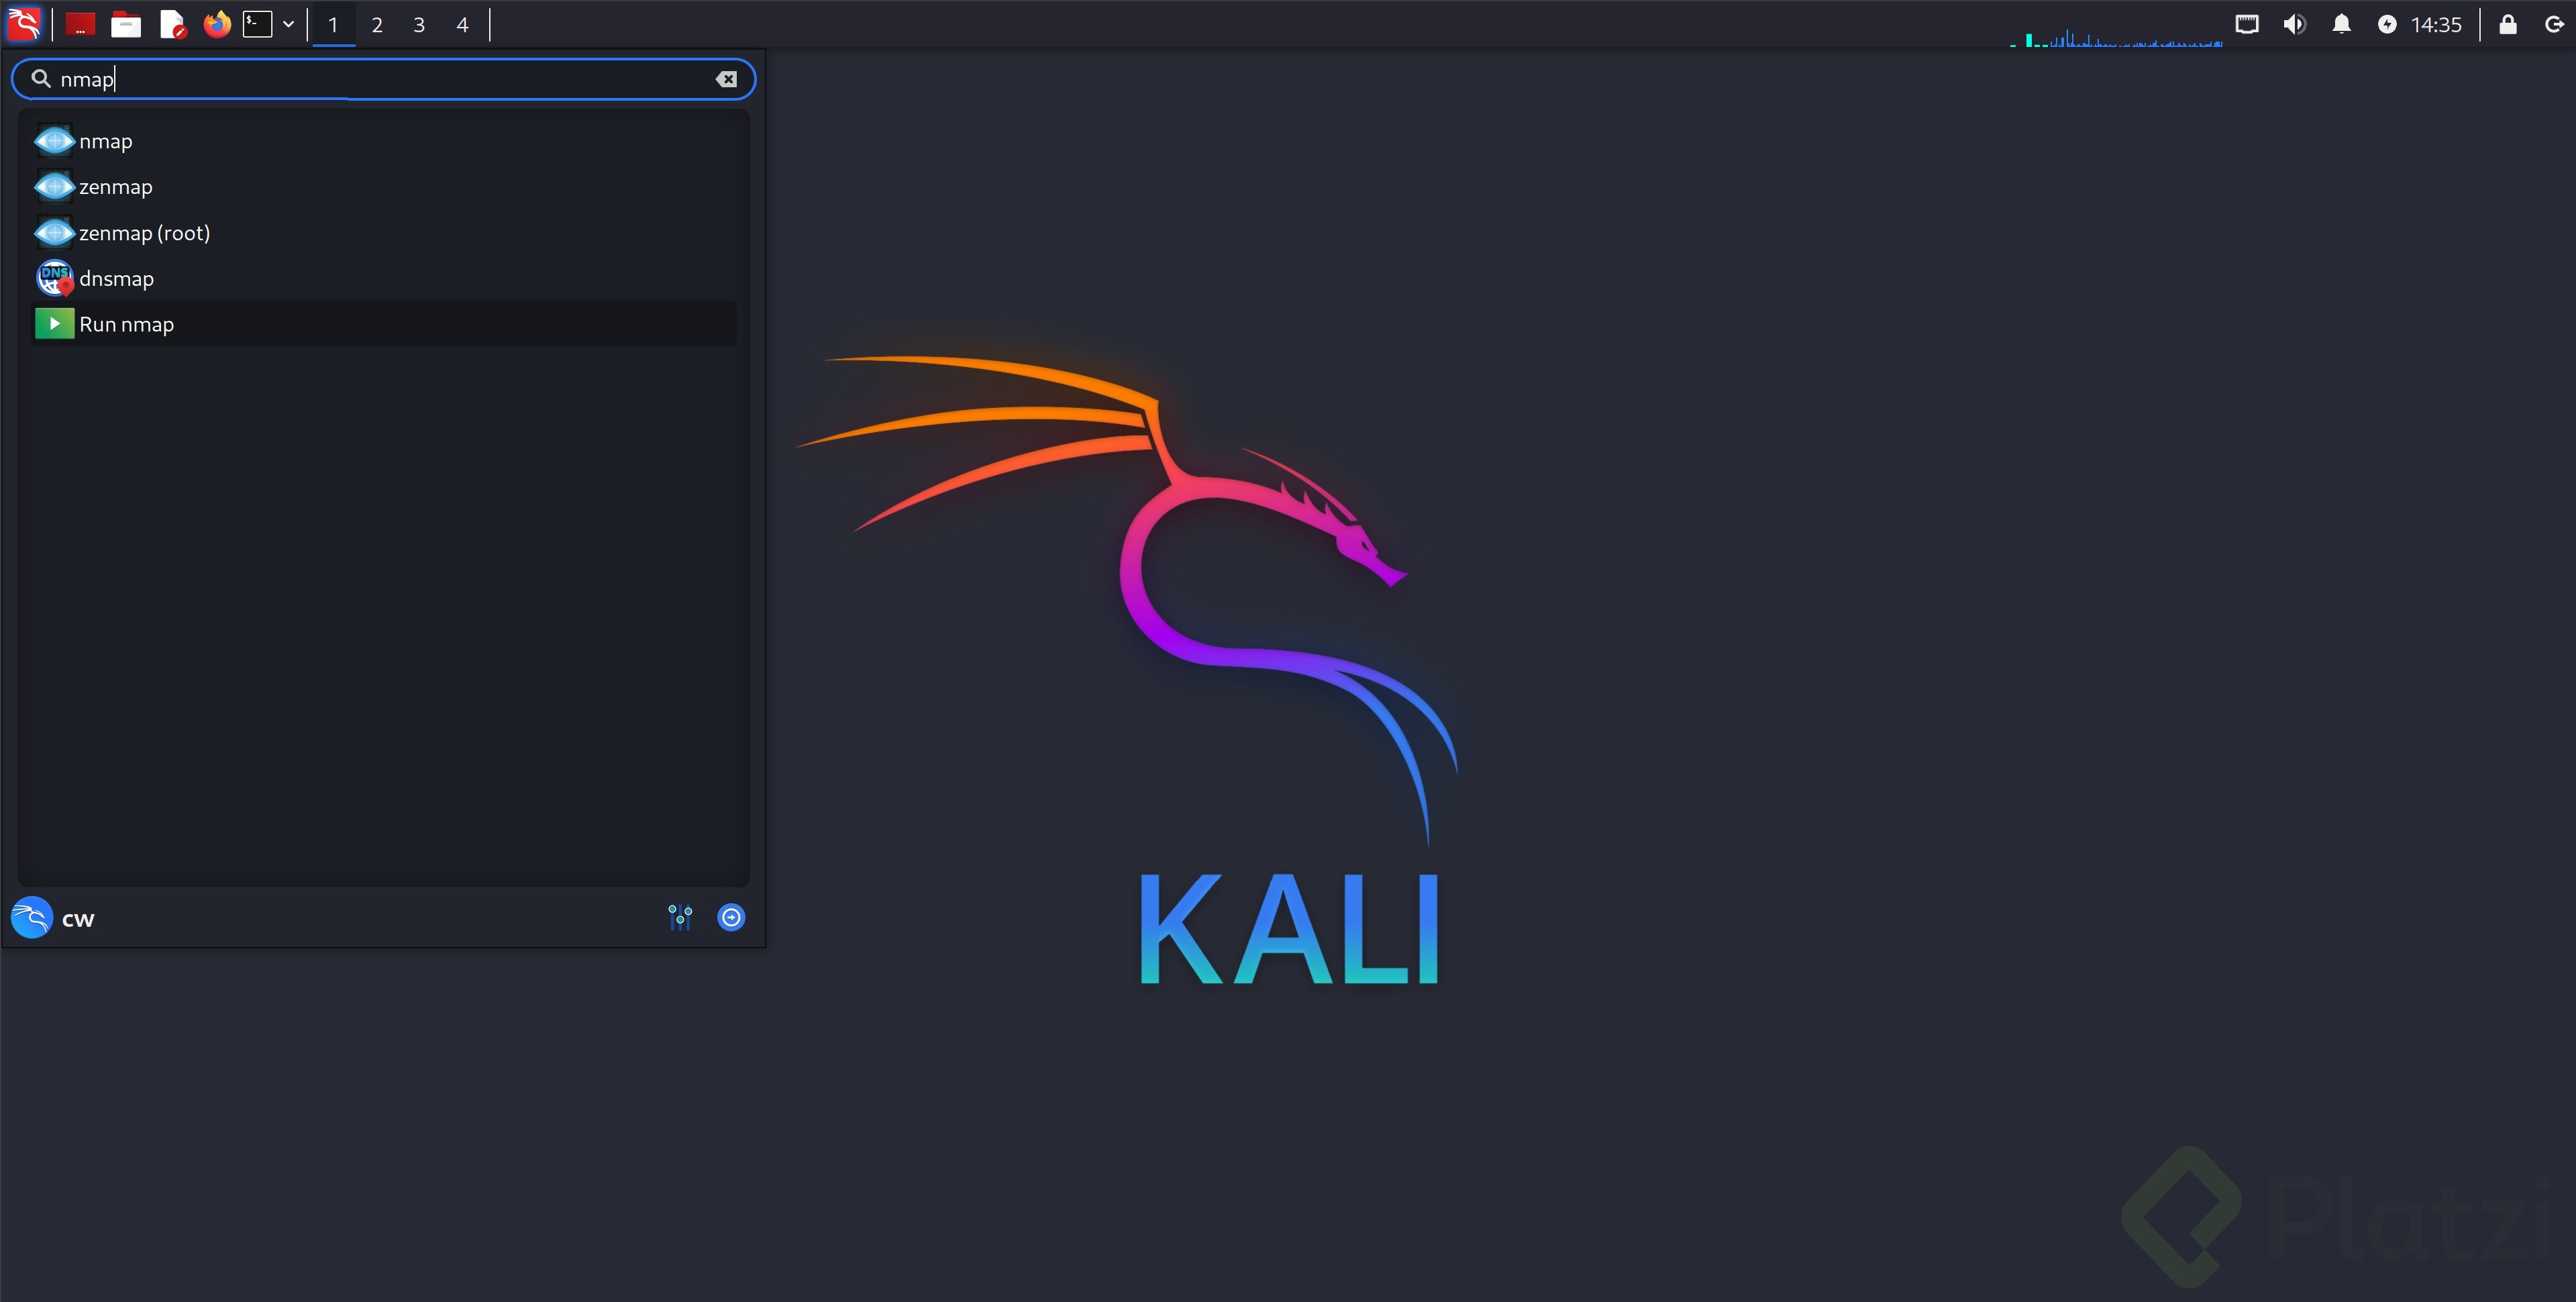
Instalación de Kali Linux y configuración de entorno de pruebas
09:59 min - 6

Instalación y configuración de máquinas virtuales vulnerables en Linux
13:27 min - 7
Instalación y Configuración de Packer, Vagrant y Git en Windows
01:33 min - 8

Explotación de Vulnerabilidades en Aplicaciones Web
13:52 min