




Jose Aaron Chavez Soto

Juan Pablo Caro
ProfesorJose Aaron Chavez Soto
La última clase de este módulo estuvo dedicada a los algoritmos hash y por qué los podemos usar para verificar que la información de nuestra imagen forense no ha sido alterada durante el proceso. Este recurso vas a tener que usarlo muchas veces durante tus procesos de investigación, por lo que es bueno que te familiarices con los resultados de las funciones hash.
Para este reto lo que tienes que hacer es bastante simple: Toma alguna de las imágenes forenses que adquiriste, o descarga alguna de las que están disponibles en la web de NIST, y usando FTK Imager ejecuta el proceso de verificación de imagen, como se muestra a continuación:

Publica en la sección de comentarios tus resultados. Particularmente fíjate en la longitud y los caracteres que contienen los valores MD5 y SHA1. ¿Qué conjuntos de caracteres aparecen?, ¿qué longitud tienen las cadenas de caracteres resultantes?, ¿qué interpretas a partir de estas respuestas?
Jose Aaron Chavez Soto
Juan Pablo Caro
ProfesorJose Aaron Chavez Soto

Irvin Eliud García Pérez

Gerardo Daniel Chán Márquez

Angel Perez

Diana Sisley Reinoso Caicedo

Rubén Palavecino
Gerardo Daniel Chán Márquez
Frank Enderson Leon Linares

Edwin Alfredo García

Paula Villegas
Marcelo Elvio Gracia
Angel Perez
Platzi
MARIA TERESA PANIAGUA RIVERA
Diana Sisley Reinoso Caicedo

Eliana Del Mar Velasquez Rodriguez
Hans Dagoberto Parra Ruiz

Rodolfo Peña

Jean Carlo Zacarias Villafranca
Vittorio L
Oscar Jaramillo
Respecto a las preguntas que se hacen respecto a los valores de los HASH MD5 y SHA1:
1. ¿Qué conjuntos de caracteres aparecen? Aparecen caracteres alfanuméricos que van del '0' al '9' y de la 'a' a la 'f', o sea usa los mismos caracteres que el sistema numérico hexadecimal.
2.¿Qué longitud tienen las cadenas de caracteres resultantes? Los valores de los HASH MD5 tienen una longitud de 33 caracteres. Los valores de los HASH SHA1 tienen una longitud de 41 caracteres.
3. ¿Qué interpretas a partir de estas respuestas? Mi interpretación es que los valores HASH son cadenas de caracteres de longitud fija, independientemente de los datos (en este caso de las imágenes), es decir; indistintamente si la imagen forense es de tamaño de 300GB o de 100MB las longitudes de las funciones HASH MD5 y SHA1 serán siempre de la misma longitud y además sus valores no se repiten (excepto en los casos donde haya colisiones).
Aquí están los resultados de mis verificaciones:
Primera imagen:

Segunda imagen:

Tercera imagen:

Un detalle: La salida de un algortimo MD5 es de 32 caracteres y la de un SHA1 es de 40 caracteres, que corresponden a 128 y 160 bits, respectivamente.
Muchas gracias por corregirme! Me dejé llevar por el editor de texto, el cual me marcaba Col:33, me di cuenta que me marcaba 33 pero realmente en esa posición (columna) se encuentra el cursor pero no hay ningún caracter.
Reitero: Muchas gracias por hacerme ver mi error!

He verificado la imagen y me arroja un match con el hash de la imagen que cree anteriormente

Al comprobar los algoritmos MD5 y Sha1 pude observar que no cambiaban de la evidencia que verifique, lo que si se puede notar es que el algoritmo MD5 tiene 32 caracteres y el SHA1 es de 40 caracteres
¿Qué conjuntos de caracteres aparecen?
Caracteres alfanuméricos (del 0 al 9 y de la A a la F) que hacen parte del sistema hexadecimal.
¿Qué longitud tienen las cadenas de caracteres resultantes?
La longitud de la cadena de caracteres para el algoritmo MD5 es de 32, que corresponde a 128 bits.
Ejemplo tomado del ejercicio: MD5 checksum: ee5209599c154b14a46f244a8ecd1b9f
La longitud de la cadena de caracteres para el algoritmo SHA1 es de 40, que corresponde a 160 bits.
Ejemplo tomado del ejercicio: SHA1 checksum: 2b3785f9aa891684af75787a53153fb8dc75809c
¿Qué interpretas a partir de estas respuestas?
Que las cadenas de caracteres para cada tipo de algoritmo son fijas, independiente del tamaño del archivo y que sus valores son únicos e irrepetibles, excepto que se presenten colisiones (que dos archivos distintos tengan un mismo valor hash, lo que es muy poco probable).
Para este ejercicio se carga la imagen de la memoria en FTK imager y el resultado es el siguiente: ¿Qué conjuntos de caracteres aparecen? Aparecen caracteres numéricos y letras intercaladas. ¿qué longitud tienen las cadenas de caracteres resultantes? MD5:504d986bf63b86ec670d3974afd068c3 SHA1: f1e9779eeb84ae02bc70023756391a5065a64cb5 ¿qué interpretas a partir de estas respuestas? Que la cadena de caracteres es de lo longitud más amplia en SHA1 que en MD5, por lo tanto se genera mas rápido la primera (MD5) pero es menos segura que la segunda (SHA1).
Nadie por aquí! jaja
Alguien sabe como se cargan las imágenes en este modulo, ya probé de varias formas y no me deja cargar las imágenes desde mi computadora
Yo utilize el ftk image lite y una extensión de windows para el mismo fin calcular hashes.


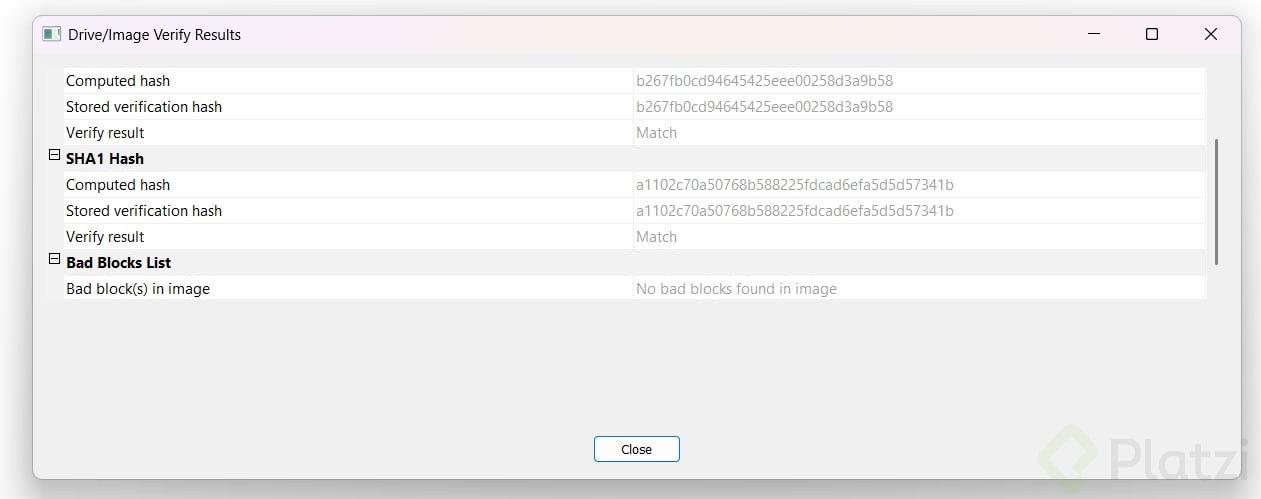
Computed hash) y lo comparó con el hash original guardado en el momento de la adquisición (Stored verification hash).Realicé la verificación con FTK Imager sobre el archivo de evidencia Lab1_Case.E01.
Lo que encontré:
Mi interpretación: Estos códigos funcionan como la huella digital única del archivo. El resultado 'Match' me confirma que mi imagen forense es un clon exacto del original. Esto garantiza que la evidencia está intacta y no ha sufrido ninguna alteración desde que fue adquirida.
He escuchado diferentes posiciones respecto de si la informática forense es de exactitud o de probabilidad. Me gustaría conocer la posición y argumentos del profesor al respecto.
Por mi parte, hasta el momento tengo el criterio de exactitud.
Esta respuesta es muy importante por cuanto en los estrados judiciales y eventos académicos se ha convertido en una pregunta recurrente.
La informática forense se basa en la exactitud de los procedimientos y técnicas utilizadas. Es necesario que los resultados sean rigurosos y válidos ante una autoridad legal. Esto garantiza la confiabilidad de la evidencia presentada en los estrados judiciales y eventos académicos.
gracias
Cordial saludo,
Para realizar la práctica se tomó un pendrive de 8GB de capacidad, y se utilizó FTK imager para Windows. Las imágenes realizadas fueron los siguientes:
Physical: se generaron HASH coincidentes entre el origen y el destino.
Lógica: Se tomó una de las particiones del disco y se realizó la imagen en un disco externo.
Memoria RAM: se dieron los parámetros y se ejecutó en su totalidad.
El anterior ejercicio permitió conocer las imágenes como una forma de garantizar la inalteración de la fuente para realizar análisis forense.
Como dificultad la disponibilidad de algunas herramientas para práctica como Encase.
Es preciso mencionar que este ejercicio se hizo en conjunto con mi compañero de trabajo Ángel Pérez.

el proceso de MD5 y SHA1 con checksum verify result: MATCH en ambas imágenes de una memoria USB de 8 GB la longitudes de las cadenas 40 caracteres
Proceso completado!...
MD5 y SHA1 con checksum verify result: MATCH en ambas imÁgenes que cree, de una memoria USB de 32GB y de un disco duro de 500GB

Bien