
Carlos Alejandro Hernández Mejía
Les dejo esta documentación, por si alguno quiere saber más sobre workload identity
Gestionar permisos en Google Cloud requiere claridad y precisión. Aquí encontrarás una explicación directa de IAM para crear y administrar identidades de forma segura: miembros, roles y políticas, con ejemplos prácticos en la consola.
¿Qué es IAM en Google Cloud y por qué importa?
IAM, llamado en la consola Identity Access Manage, controla quién puede hacer qué en tus recursos. Se usa de forma recurrente al trabajar con proyectos, carpetas y servicios. Por ejemplo, para crear folders en la organización necesitas permisos adecuados, así que IAM es el eje de la administración segura en Google Cloud.
¿Cómo se definen miembros, roles y políticas en IAM?
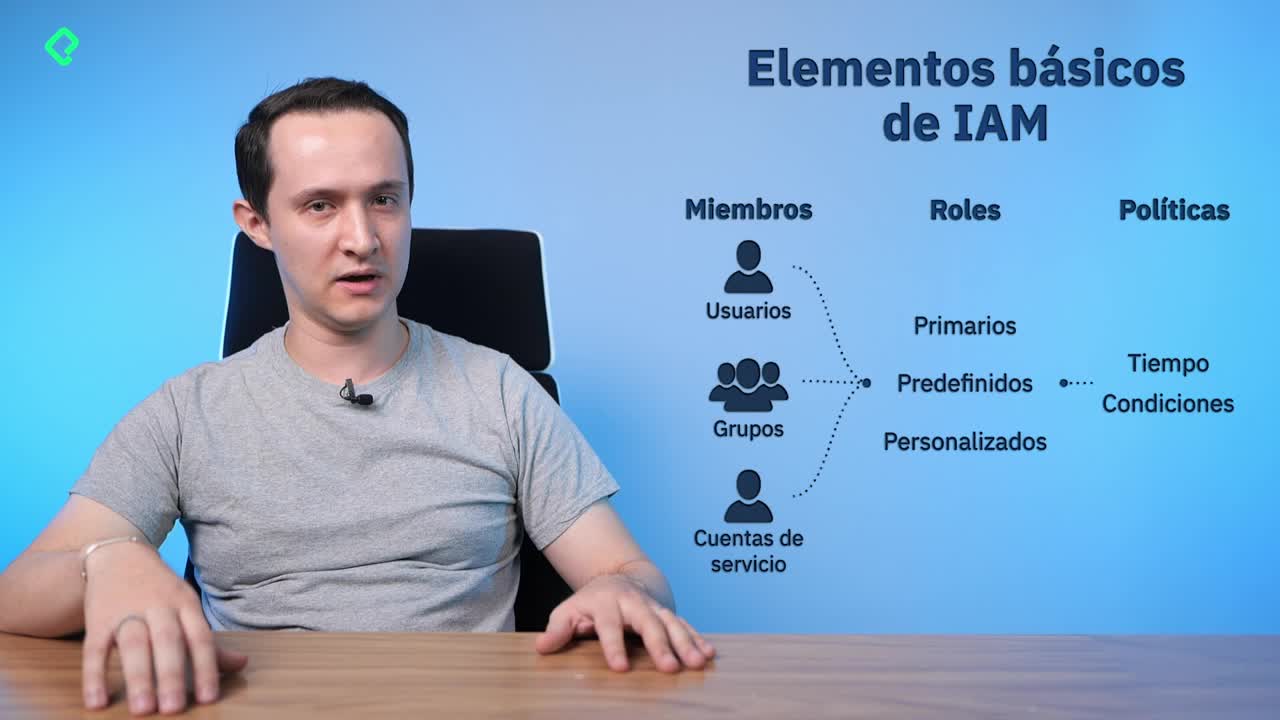
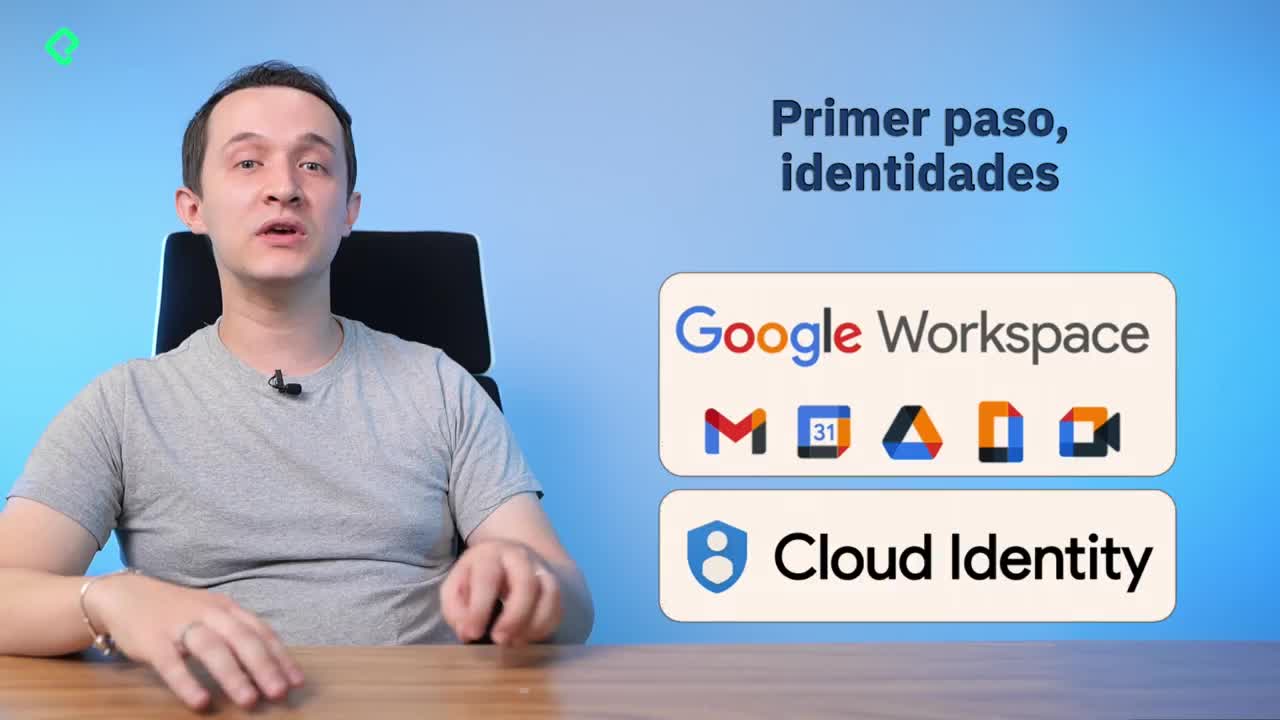
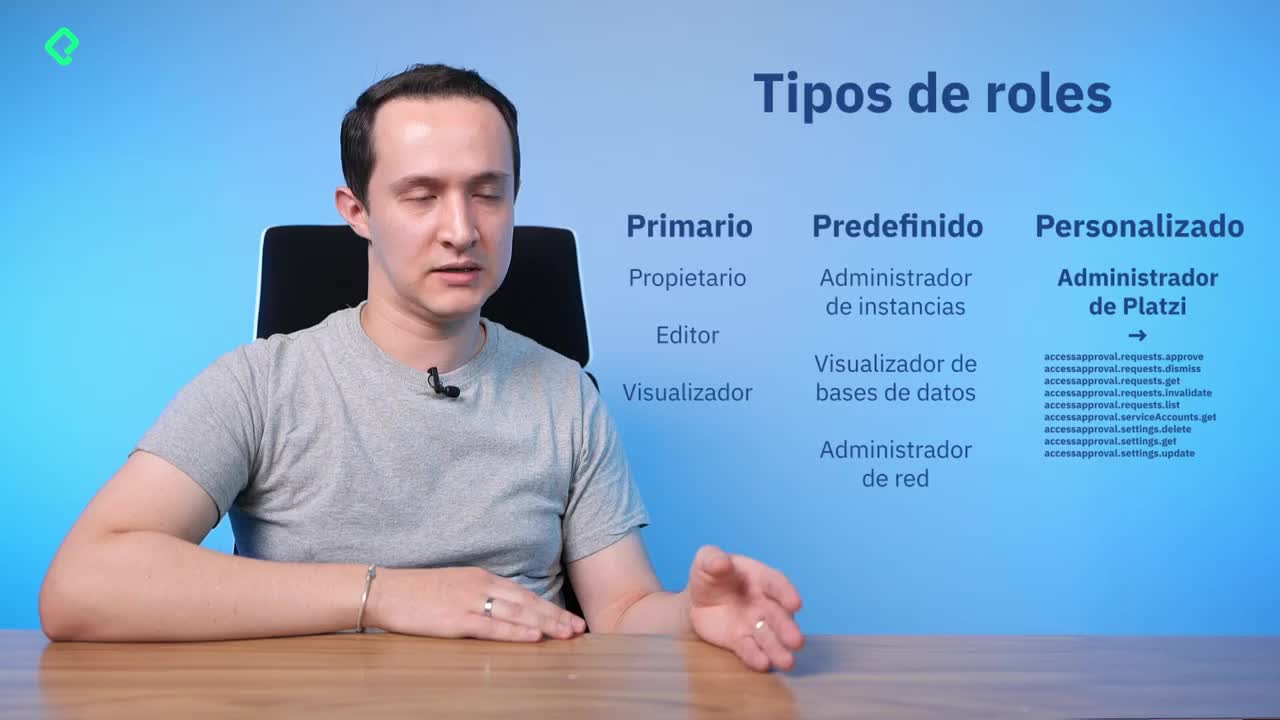
La base de IAM se compone de tres elementos: miembros, roles y políticas. Los miembros representan identidades; los roles, las acciones permitidas; las políticas, las condiciones que aplican a esas asignaciones.
¿Qué tipos de miembros existen?
¿Qué tipos de roles conviene usar?
¿Cómo funcionan las políticas con condiciones y tiempo?
Las políticas añaden condiciones a los permisos. Un ejemplo: otorgar a Felipe Muñoz el rol de owner por solo tres meses. Esa temporalidad se expresa como política asociada al permiso. Este enfoque permite controlar acceso con caducidad y mantener buenas prácticas en la administración.
¿Cómo crear una cuenta de servicio y un grupo paso a paso?
A continuación verás el flujo en la consola para crear una cuenta de servicio y un grupo de Google, preparando el terreno para asignar permisos a identidades individuales o colectivas.
¿Cómo crear una cuenta de servicio en la consola?
¿Cómo crear un grupo de Google para permisos?
Con estas prácticas desarrollarás habilidades clave:
¿Te animas a practicar? Crea más grupos, genera más cuentas de servicio y prueba a asignar permisos al grupo y a la cuenta. Si quieres, comparte tus dudas y experiencias para seguir mejorando juntos.
📹 Video: Creación de cuentas de servicio y grupos 🎓 Curso: Google Associate Cloud Engineer Certification 🕒 LÍNEA DE TIEMPO – RESUMEN CON EMOJIS ⏱️ 00:00 – 🎯 Introducción 👨🏫 Explican cómo gestionar **identidades en Google Cloud IAM** para controlar quién puede acceder y actuar sobre recursos. ⏱️ 00:10 – 📌 IAM – Elementos básicos 🔐 IAM = Identity and Access Management 👥 **Miembros**: Identidades que pueden tener permisos. 🔑 **Roles**: Conjunto de acciones permitidas. 📜 **Políticas**: Reglas que asignan roles a miembros. ⏱️ 00:30 – 🔍 Tipos de miembros 👤 **Cuentas de usuario**: Personas humanas con email. 🤖 **Cuentas de servicio**: Identidades “robot” para automatizar tareas. 👥 **Grupos de Google**: Correos que representan un conjunto de personas. 🏢 **Dominios completos**: Permite incluir todos los usuarios de un dominio. 🌐 **Identidades federadas**: Integración con servicios externos. ⏱️ 01:00 – 🧑💼 Roles recomendados ⭐ **Primarios**: owner (todo), editor (recursos), viewer (solo ver). 📦 **Predefinidos**: Roles específicos por servicio (más seguros). 🛠️ **Roles personalizados**: Combinación de permisos según necesidades. ⏱️ 01:45 – 🛠️ Crear una cuenta de servicio 📁 Ve a IAM y Administración → Cuentas de servicio 📝 Asigna un nombre, por ejemplo “robot”. 📧 La cuenta tendrá un correo único terminado en `.iam.gserviceaccount.com` 👉 Puedes crear primero y asignar permisos después. ⏱️ 02:30 – 🤖 Usos de cuentas de servicio 💻 Permiten automatizar interacciones entre **aplicaciones y servicios** sin usar cuentas personales. ⏱️ 02:50 – 👥 Crear un grupo de Google 📌 En Google Groups crea un grupo para varios usuarios. 📬 El grupo actúa como una identidad colectiva. 📌 Luego puedes **asignar roles a todo el grupo en IAM**, en lugar de hacerlo uno por uno. ⏱️ 03:30 – 🔐 Políticas y mejores prácticas 🛡️ Usa políticas con **condiciones y tiempo** cuando sea necesario, por ejemplo acceso temporal. ✔️ Da permisos **mínimos necesarios** y revisa periódicamente. ✨ RESUMEN FINAL (EMOJIS) 👤 Cuentas de usuario 🤖 Cuentas de servicio 👥 Grupos 🔑 Roles 📜 Políticas 🛡️ Seguridad con acceso controlado
Carlos Alejandro Hernández Mejía
Les dejo esta documentación, por si alguno quiere saber más sobre workload identity