Cinco maneras de conectar servicios sin conector nativo
Contenido del curso
Controla lo que hace tu bot
Crea bots
Enseña a tu bot a trabajar
Opciones avanzadas de Grok Bot
Coordina tu equipo de bots
Recursos
Resumen
Conectar servicios sin un conector nativo es más común de lo que parece, y aquí aprenderás las cinco maneras de integrar cualquier aplicación a Grokbot cuidando tus llaves privadas para evitar filtraciones y facturas inesperadas. Si nunca usaste MSPs, API keys o herramientas de línea de comandos, esta guía te muestra cuándo conviene cada vía y cómo proteger tus credenciales.
La clave está en entender que no todos los servicios ofrecen un botón de conexión directa. Para esos casos, existen rutas alternativas con distintos niveles de seguridad y flexibilidad.
¿Cuáles son las cinco maneras de conectar un servicio?
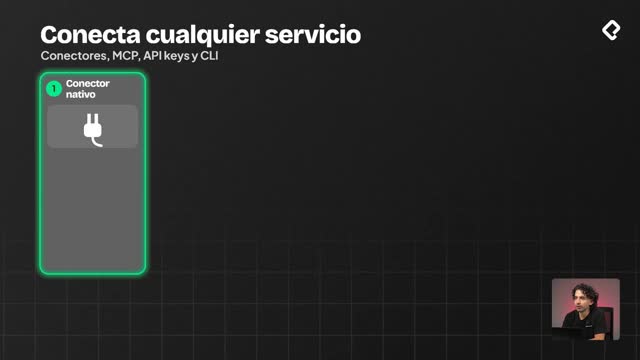
Cada vía resuelve una necesidad distinta y tiene su propio nivel de riesgo. Estas son las opciones ordenadas de la más simple a la menos recomendada:
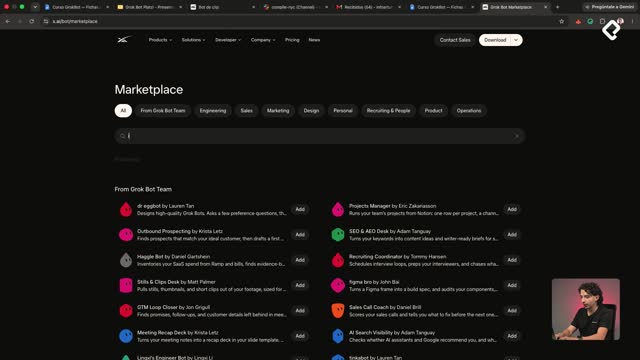
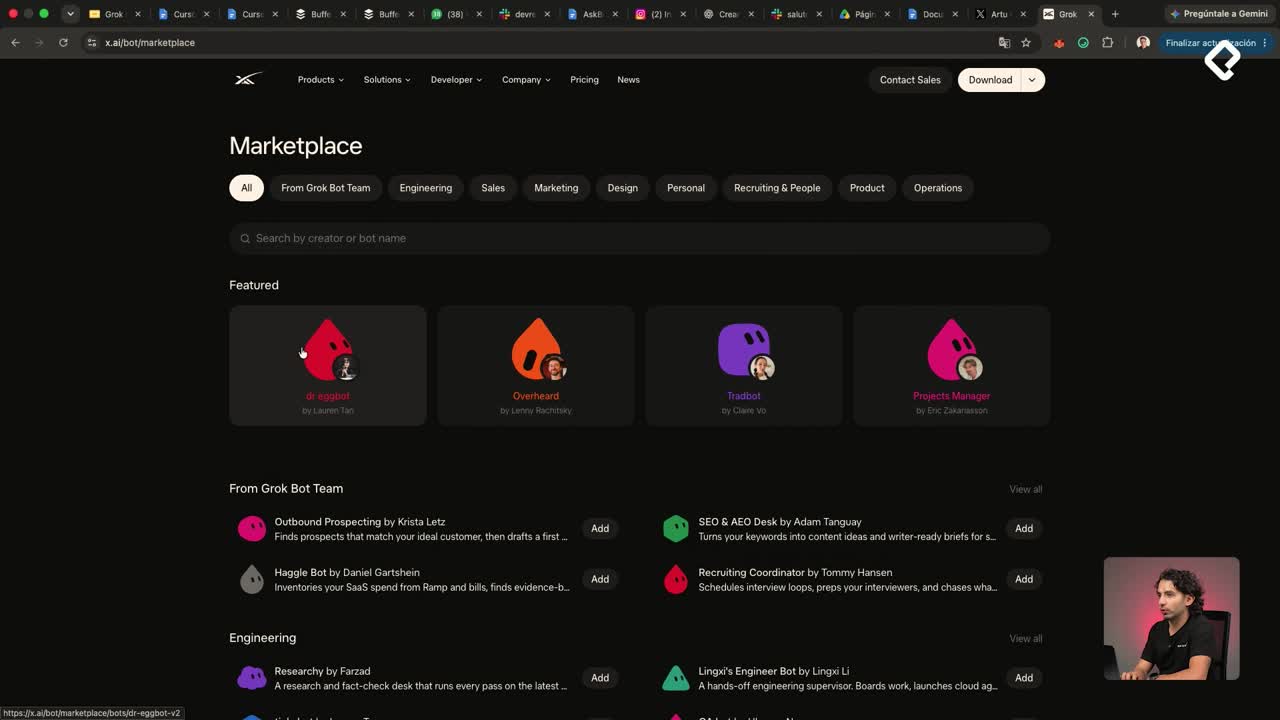
- Conector nativo: el que usas desde el Marketplace. Solo te autenticas y das algunos permisos. Es el más simple y seguro, y funciona con un botón que dice algo como "Conectar Supabase" [0:48].
- MSP: te da acceso a herramientas especializadas para tareas específicas o funcionalidades avanzadas. Normalmente verás un botón de Copy prompt que pegas directamente en Grokbot [1:08].
- API key: acceso directo a la API. Funciona en casi todos los servicios y tiene gran flexibilidad, pero son llaves secretas que no debes pegar en el chat [1:23].
- CLI: comandos y automatización para tareas complejas o entornos de desarrollo. Se usa mucho para GitHub [1:46].
- Cuenta en el navegador: la menos recomendada. Usa tu sesión logueada y solo sirve si no hay otra vía [2:05].
¿Cuál es la forma más segura de conectar un servicio? El conector nativo. Solo necesitas autenticarte y otorgar permisos con un clic, sin exponer credenciales. Si existe para tu servicio, siempre es la primera opción.
¿En qué orden conviene elegir cada vía de conexión?
El criterio es empezar por lo más simple y seguro, y avanzar hacia lo más técnico solo cuando sea necesario. El orden recomendado sigue una lógica clara [2:29]:
- Conector nativo, si existe.
- MSP, si necesitas herramientas específicas.
- API key, si necesitas acceso directo.
- CLI, si necesitas ejecutar comandos o automatizar workflows.
- Navegador, como último recurso cuando no hay una vía estructurada.
Un ejemplo concreto: con Supabase no te conviene usar el navegador, pero sí lo recomiendas para aplicaciones sin otros conectores, como Luma [2:14].
¿Cómo proteger una API key para que no se filtre?
Una API key es una llave secreta y tratarla con descuido puede costarte caro. Hay acciones que nunca debes hacer con tus credenciales [2:52]:
- No pegar una API key en el chat.
- No dejarla expuesta en un documento público.
- No subirla como captura de pantalla.
- No subirla a un repositorio público.
- No mandarla por WhatsApp o Slack.
La manera correcta es pedirle a Grokbot que active una tarjeta de llave secreta, un entorno seguro donde pegas la API key sin que quede revelada en el chat [1:37]. En Supabase encuentras estas claves en Settings, dentro de la sección API keys, copias la clave y la pegas en esa tarjeta segura [3:30].
¿Qué es una API key? Es una llave secreta que da acceso directo a la API de un servicio. Funciona en casi todos y ofrece gran flexibilidad, pero si se filtra, alguien puede usar tu cuenta y generarte costos inesperados.
¿Cómo funcionan los access tokens para conexiones vía CLI?
Los access tokens te permiten acceder a tu cuenta vía CLI desde Grokbot, ideal cuando quieres automatizar workflows, algo muy usado en GitHub [4:30]. Para crear uno en Supabase, entras a Generate new token, le pones un nombre y defines una fecha de expiración.
Poner fecha de expiración reduce riesgos porque estos tokens liberan muchos permisos [4:58]. Además, puedes limitar el acceso a un proyecto específico y asignar permisos puntuales.
- Dar permiso de leer y escribir en project settings es altamente riesgoso.
- Revisa siempre qué permisos otorgas antes de crear el token.
- Consulta la Supabase CLI Documentation y pásasela a Grokbot para que te guíe en la integración [5:33].
¿Cuándo debo usar CLI en lugar de una API key? Usa CLI cuando necesites ejecutar comandos o automatizar flujos de trabajo repetitivos, como en entornos de desarrollo. La API key basta para acceso directo puntual.
Piensa la API key como la llave de tu casa: no se la muestras a nadie, no la dejas pegada en la puerta y si la pierdes, cambias la cerradura [6:04]. ¿Ya identificaste qué vía usarás para tu próximo servicio? Cuéntanos en los comentarios cuál se adapta mejor a tu proyecto.