Muchas gracias por el curso. Estuvo excelente.
Me gustaría un segundo curso más avanzado para ejecutar más tareas del trabajo:
- Crear varios agentes
- Orquestar agentes
- opciones avanzadas
Muchas gracias.
La seguridad en OpenClaw empieza por el control de tus llaves y permisos. Aquí encontrarás una guía clara para proteger tu API key de Anthropic u otro LLM, la Brave Search API, y los accesos a Google Workspace, con prácticas concretas para reducir riesgos en tu agente, ya sea local, en máquina virtual o en la nube.
¿Cómo proteger tus API keys en OpenClaw?
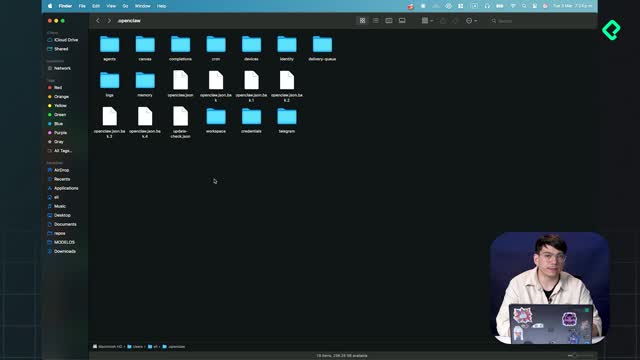
Mantener seguras tus llaves es crítico porque un agente malicioso podría leer archivos locales y exfiltrar información sensible. En OpenClaw, hay ubicaciones y configuraciones que debes revisar con cuidado para evitar fugas accidentales.
¿Dónde se guardan las llaves y qué riesgos hay?
¿Cómo minimizar exposición con variables de ambiente?
¿Qué hacer con Brave Search API y costos?
¿Qué riesgos existen al usar agentes en Telegram y Google Workspace?
El canal de mensajería y el alcance del workspace determinan tu superficie de ataque. Evita exponer tu agente a grupos y limita permisos con cuentas dedicadas y controles de solo lectura.
¿Por qué evitar grupos de Telegram con el agente?
¿Cómo limitar permisos en Google Workspace?
¿Sirve aislar el entorno en otra máquina?
¿Qué aprendimos y qué skills practicamos con OpenClaw?
Se cubrieron instalaciones, configuración de habilidades y automatizaciones clave para un agente útil y seguro en el día a día, siempre priorizando el uso personal.
¿Qué configuramos paso a paso?
¿Cómo automatizamos la investigación?
¿Para qué lo usamos día a día?
¿Tú cómo estás usando OpenClaw y qué configuraciones de seguridad aplicaste? Comparte en los comentarios, toma el examen y publica tu certificado en redes sociales. ¡La comunidad sigue activa y OpenClaw recibirá más mejoras pronto!
La seguridad en OpenClaw empieza por el control de tus llaves y permisos. Aquí encontrarás una guía clara para proteger tu API key de Anthropic u otro LLM, la Brave Search API, y los accesos a Google Workspace, con prácticas concretas para reducir riesgos en tu agente, ya sea local, en máquina virtual o en la nube.
Mantener seguras tus llaves es crítico porque un agente malicioso podría leer archivos locales y exfiltrar información sensible. En OpenClaw, hay ubicaciones y configuraciones que debes revisar con cuidado para evitar fugas accidentales.
El canal de mensajería y el alcance del workspace determinan tu superficie de ataque. Evita exponer tu agente a grupos y limita permisos con cuentas dedicadas y controles de solo lectura.
Se cubrieron instalaciones, configuración de habilidades y automatizaciones clave para un agente útil y seguro en el día a día, siempre priorizando el uso personal.
¿Tú cómo estás usando OpenClaw y qué configuraciones de seguridad aplicaste? Comparte en los comentarios, toma el examen y publica tu certificado en redes sociales. ¡La comunidad sigue activa y OpenClaw recibirá más mejoras pronto!
Muchas gracias por el curso. Estuvo excelente.
Me gustaría un segundo curso más avanzado para ejecutar más tareas del trabajo:
Muchas gracias.
Vi el curso, solo me enfoqué a mirar y posteriormente lo repetiré ya realizando los laboratorios, está muy buena la herramienta. Lo usaré para que me haga tareas diarias básicas, como revisar mi correo, me recuerde las reuniones, inclusive validaré para que tome notas de las mismas.
Estoy satisfecho no solo con el contenido del curso y que fue bien conciso en explicar la configuración de los recursos, la implementación de las aplicaciones ejemplo, la exposición clara, pausada y llena de experiencia de Eli. Me orienté a entender las configuraciones y cuidadosamente seguir los ejemplos, por lo que estaré pendiente de este curso, ya que implementaré un proyecto de OpenClaw con IoT. Muchas gracias a Eli y a Plazti por ofrecer tan rápido este espacio de tecnología mas reciente y con la clara orientación de impartir enseñanza para entenderla y aplicarla. Saludos.
Me encantó el curso, hice varios de youtube anteriormente, pero la verdad era muy básico y un poco confusos de como configurar después del wizard inicial. Hoy estaré intentando automatizar un workflow que tengo para un blog que los post se guardan en archivos md directo en el repositorio y que además recibo de los periodistas en word. Intentaré **convertir word en md -> guardar md en el proyecto -> crear PR -> compartir en telegram link de prueba -> esperar cambios por telegram y poder ajustar PR**. Espero tener éxito con lo aprendido.
Excelente clase. Sin embargo, quiero compartir una observación: en algunos casos, a los pocos minutos de haber iniciado, se interrumpe el contenido para mostrar un test. En mi experiencia, esto ha sido muy incómodo, ya que me corta la concentración justo cuando estoy entrando en el ritmo de la clase.
Como sugerencia, considero que sería mejor colocar esos tests al final, una vez termine la lección. Así se puede mantener la atención durante la clase y luego evaluar el contenido sin interrumpir el aprendizaje.
Espero que puedan tomar esto en cuenta. Llevo tiempo realizando cursos en la plataforma y he dejado este mismo comentario en varias clases, pero hasta ahora no he visto cambios. Además, no soy la única persona que lo percibe así, ya que en distintos cursos y clases he visto comentarios de otros estudiantes mencionando exactamente lo mismo.
Por eso, también me gustaría saber si existe algún canal o espacio específico donde los estudiantes podamos compartir opiniones o sugerencias de mejora sobre la experiencia en la plataforma.
Considero que este tipo de observaciones pueden ser valiosas, especialmente para quienes pagamos una membresía y usamos los cursos de forma constante.
Cómo configuro mis api keys como variables de entorno?
Configurar tus API keys como variables de entorno es una excelente práctica para evitar que queden expuestas en archivos de texto plano como authprofiles.json.
En lugar de guardar la llave en un archivo, la "inyectas" directamente en la memoria de tu sistema operativo. Así, cuando OpenClaw se ejecuta, busca la llave en el entorno del sistema en lugar de buscarla en tu disco duro.
export NOMBRE_DE_LA_LLAVE="tu_api_key" en tu terminal antes de iniciar el agente.Esto actúa como una bóveda invisible. Para profundizar en cómo gestionar estos permisos y riesgos, te recomiendo revisar:
En el caso de utilizar varibles de entorno, Openclaw sencillamente puede ejecutar un echo $variable_de_entorno para ver las api keys y filtrarlas al chat.
Lo ideal sería contar con servicios externos a openclaw que manejen las claves y limiten el uso, añadiendo una capa extra de seguridad.
No sería mala idea agregar esto al curso!😁
Excelente curso
Mis notas 💚
Me gustó el curso, en algunos videos tuve problemas (profe ayúdeme cuando pueda) pero en general se me vinieron muchas ideas para proyectos personales. Soy consciente que mi ciberseguridad es vulnerable si involucro a terceros o me uno a grupos con mi chat, así que tendré mucho cuidado con ello. Gracias profe por el curso :)
📚 CLASE: Cómo Proteger tus Llaves API en OpenClaw
━━━━━━━━━━━━━━━━━━
🎯 IDEA PRINCIPAL
Aprende a proteger las API keys y tokens sensibles de tu agente de OpenClaw utilizando variables de entorno y archivos .env fuera del control de versiones para prevenir filtraciones e incidentes de seguridad.
━━━━━━━━━━━━━━━━━━
⚡ RESUMEN ULTRA RÁPIDO
🔵 Las API keys otorgan acceso directo y facturable a los modelos de lenguaje y servicios externos.
🟢 El archivo .env permite definir credenciales locales que la aplicación lee de forma transparente al iniciar.
🟢 El archivo .gitignore previene que git rastree o suba credenciales sensibles a repositorios remotos.
🔴 Hardcodear claves de API directamente en el código de scripts, herramientas o archivos markdown expone tu infraestructura.
🟣 Utilizar gestores de secretos o variables de entorno en producción garantiza la rotación segura de credenciales sin redesplegar código.
━━━━━━━━━━━━━━━━━━
🔑 LO IMPORTANTE
🟡 Una sola clave expuesta en GitHub puede resultar en miles de dólares de consumo no autorizado en minutos.
🔵 Environment Variables (.env): Mecanismo estándar para inyectar credenciales al runtime en tiempo de ejecución sin escribirlas en el código.
🔵 .gitignore Exclusion: Regla estricta del control de versiones que indica a Git ignorar archivos con información confidencial.
🔴 Subir accidentalmente un commit con el archivo .env o credenciales temporales en el historial de Git.
🔴 Compartir capturas de pantalla, archivos de configuración o logs donde aparezcan tokens en texto plano.
━━━━━━━━━━━━━━━━━━
🧩 MODELO MENTAL
Crear .env.example (Público/Plantilla) → Guardar llaves en .env (Local) → Excluir en .gitignore → Cargar en Runtime
━━━━━━━━━━━━━━━━━━
🚀 ACCIONES PARA HOY
🟢 Verifica que exista un archivo .gitignore en la raíz de tu proyecto de OpenClaw.
🟢 Añade las líneas .env y *.pem / *.key dentro de tu .gitignore para bloquear su rastreo.
🟢 Mueve todas las API keys (OpenAI, Anthropic, Telegram) a un archivo .env local en el formato NOMBRE_CLAVE=valor.
🟢 Crea un archivo .env.example sin claves reales para documentar qué variables necesita el proyecto sin comprometer la seguridad.
━━━━━━━━━━━━━━━━━━
🟣 VENTAJA PROFESIONAL
🟣 Te permite auditar y gestionar permisos en entornos corporativos utilizando gestores de secretos centralizados (ej: GCP Secret Manager o HashiCorp Vault) en lugar de archivos locales.
🟣 Hack Insider: Si por error subes una API key a Git, revócala e invalídala inmediatamente desde el panel del proveedor; borrar el commit no elimina la clave del historial público.
━━━━━━━━━━━━━━━━━━
📝 CIERRE
El principiante escribe las API keys directamente en el código por rapidez; el profesional aísla sus secretos en variables de entorno desde el minuto cero. ¡Asegura tus credenciales y protege tu proyecto hoy!