



























Miguel Angel Reyes Moreno
0:41 pequeña correción, VPC en AWS significa Virtual Private Cloud
¿Cómo habilitar acceso a Internet en subredes privadas dentro de una VPC de AWS sin exponerlas a tráfico entrante? La respuesta corta es usar un NAT gateway, pero entender el porqué te servirá tanto para el examen de certificación como para diseñar arquitecturas reales en producción.
Esta guía te interesa si estás preparando la certificación de AWS Solutions Architect o si necesitas configurar redes seguras y altamente disponibles para cargas productivas.
¿Qué es una VPC en AWS y por qué importa?
Una Virtual Private Cloud es una red lógicamente aislada dentro de AWS que te permite separar entornos según el caso de uso. Tendrás al menos una VPC por cada región habilitada en tu cuenta, y dentro de ella puedes activar varias zonas de disponibilidad para asegurar que tu infraestructura siga funcionando aunque falle una ubicación física [01:02].
¿Qué es una VPC? Es una red privada virtual dentro de AWS donde defines tus propios rangos de IP, subredes y reglas de enrutamiento. Funciona como tu propio centro de datos lógico en la nube.
¿Cuál es la diferencia entre subredes públicas y privadas?
Dentro de cada zona de disponibilidad creas al menos una subred, y aquí viene la decisión clave: pública o privada.
¿Qué tipos de gateways existen y cuándo uso cada uno?
Los gateways son las puertas que conectan tu VPC con el exterior, y elegir el correcto define la postura de seguridad de tu arquitectura.
El Internet Gateway permite conexiones bidireccionales y se asocia normalmente con subredes públicas. El NAT gateway permite tráfico saliente desde subredes privadas, pero bloquea cualquier intento de entrada. Para tráfico IPv6 existe el egress only Internet Gateway, que cumple la misma función protectora pero para esa versión del protocolo [05:50].
¿Cómo funcionan las tablas de enrutamiento dentro de una VPC?
Las tablas de enrutamiento son las reglas que deciden hacia dónde va el tráfico. En el ejemplo típico verás dos reglas en una subred pública:
10.0.0.0/16 con target local permite que las instancias se comuniquen dentro de la VPC.0.0.0.0/0 apunta al Internet Gateway y abre la salida hacia Internet.¿Cómo se conectan las subredes privadas a Internet con un NAT gateway?
Aquí está el corazón de la pregunta del examen. Cuando una instancia EC2 en una subred privada necesita descargar actualizaciones de software, no puedes asignarle una IP pública porque la expondrías. La solución es un NAT gateway ubicado en una subred pública.
El flujo es así: la instancia privada manda tráfico a 0.0.0.0/0, su tabla de enrutamiento lo envía al NAT gateway, este lo reenvía al Internet Gateway, y la respuesta vuelve por el mismo camino. El tráfico de entrada sin solicitar queda bloqueado, manteniendo la seguridad [04:54].
¿Qué es una IP elástica? Es una dirección IP pública estática que puedes asociar a instancias EC2 u otros servicios. Si la instancia se apaga, conservas la IP y puedes reasignarla a otra sin perderla [04:13].
¿Qué pasa si uso IPv6 en lugar de IPv4?
AWS soporta dual stack desde hace años, lo que significa que tus instancias pueden manejar IPv4 e IPv6 simultáneamente. El cambio relevante: para subredes privadas con IPv6 usas un egress only Internet Gateway en lugar de un NAT gateway. La función es idéntica, solo cambia el artefacto.
¿Cuáles son las buenas prácticas al diseñar una VPC en AWS?
AWS crea una VPC por defecto en cada región que habilites, pero esa VPC viene con subredes públicas abiertas a Internet. Sirve para pruebas rápidas, no para producción.
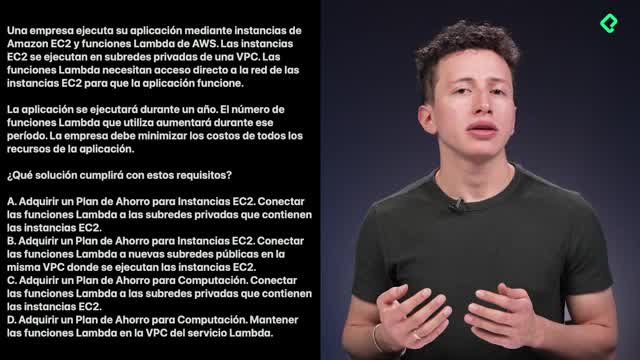
Volviendo a la pregunta inicial sobre cómo habilitar Internet en subredes privadas con tres zonas de disponibilidad: necesitas crear NAT gateways en las subredes públicas y actualizar las tablas de enrutamiento de las subredes privadas para que la ruta 0.0.0.0/0 apunte a esos NAT gateways. ¿Cuál fue tu respuesta? Déjala en los comentarios.
Miguel Angel Reyes Moreno
0:41 pequeña correción, VPC en AWS significa Virtual Private Cloud

Hans Arias
La respuesta es la A)
Ya que el nat gateway se debe adicionar en la subnet publicas, en el route table que se asocia en la subnet privada es donde se adiciona la ruta que seria:
0.0.0.0/0 Nat Gateway - id-nat-gateway.
Con eso, ya tu subnet-privada ya tiene internet, sin exponer a un acceso publico de internet.
Me apoye mucho en la guia oficial para poder entender un poco aunque tiene bastantes paginas.
Adiconalmente para comprender mas utilize estos dos videos:
Sobretodo este, muestra paso a paso en un gran ejemplo:

Octavio Alzerreca
Diría B, porque el NAT es para la subred privada, no para la subred publica

Luis Felipe Tejada Padilla
La primera vez que leí las preguntas me confundí un poco, pero después de ver el video y consultar en los dos de AWS lo entendí. Considero que la respuesta correcta es la B, por que como lo mensiona la documentación de NAT (Network Address Translation): "You can use a NAT gateway so that instances in a private subnet can connect to services outside your VPC but external services can't initiate a connection with those instances."
Joaquín Arturo Beltrán López
La lógica me parece correcta pero creo que la respuesta sería la A, donde el NAT Gateway como bien comentas permite la conexión a internet y el servicio de este proveedor en la nube para este problema.
El NAT como tal es la manera en la que una llamada desde una red privada a internet traduce su IP a una pública para salir a internet.