Aprender a administrar tu consumo de la API dentro de NVIDIA empieza por entender cómo crear y proteger tu API key, la credencial que te permite comunicarte de forma autenticada con el catálogo de modelos de NVIDIA. Si estás empezando con NeMo Cloud y modelos como Nemotron, aquí verás el proceso completo, desde crear tu cuenta gratuita hasta evitar los errores que le cuestan dinero a la mayoría.
En la clase anterior quedó claro qué es NeMo Cloud, el asistente Open Cloud, los modelos como Nemotron (el modelo insignia de NVIDIA) y OpenShell, ese cuarto donde encerramos a nuestro asistente. También definimos un agente como un modelo que itera en un loop continuo hasta terminar una tarea. La pregunta pendiente era: ¿cómo accedemos a estos modelos? La respuesta corta es: con una API key [00:52].
Cómo se crea una cuenta y se genera la API key en NVIDIA
Todo arranca en build.nvidia.com, donde está el catálogo de modelos. Creas una cuenta gratuita, confirmas tu correo y generas una contraseña que no debes perder, porque recuperarla puede volverse un proceso engorroso [03:00].
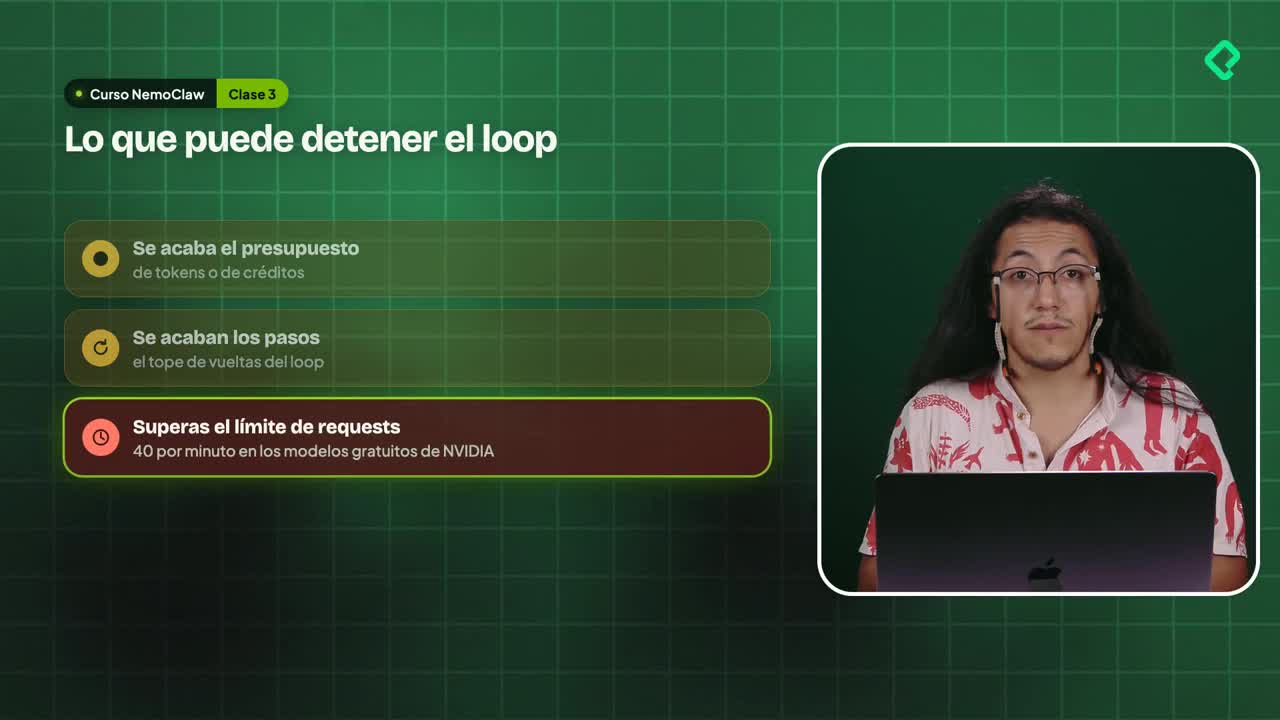
Una vez dentro, el home se ve igual que antes, salvo que arriba aparece tu nombre en lugar del botón de login. Al hacer clic en tu cuenta encuentras un dato clave: tu límite de request per minute, que indica cuántos mensajes puedes mandar por minuto. En el ejemplo de la clase, ese límite es de 40 mensajes por minuto [03:46].
Para generar la credencial vas al menú API keys, le pones un nombre descriptivo como curso_NeMoCloud_Platzi y defines su expiración [04:11].
¿Qué es una API key y para qué sirve? Es una contraseña que te permite enviar mensajes autenticados a los modelos de NVIDIA. Sin ella, cualquier llamada que hagas regresará un error en lugar de una respuesta.
Por qué nunca debes elegir que la API key no expire
Las API keys pueden caducar igual que la leche. Rotar credenciales cada cierto tiempo es una práctica de ciberseguridad válida, así que la recomendación es evitar la opción de "nunca expirar" [04:45].
Es más sensato prepararse y rotarlas cada 12, 6 o 3 meses que descubrir tarde que alguien filtró tus credenciales y está haciendo requests en tu nombre. Para una prueba rápida, elegir entre 7 y 14 días es razonable.
Cuando generas la key aparece un modal con su valor. Y aquí viene lo importante: una vez que cierres ese modal, no vas a poder verla nunca más [05:26]. Cópiala y resguárdala de inmediato. Si no lo haces, la única salida es eliminarla y repetir todo el proceso.
Dónde guardar tu API key y dónde jamás hacerlo
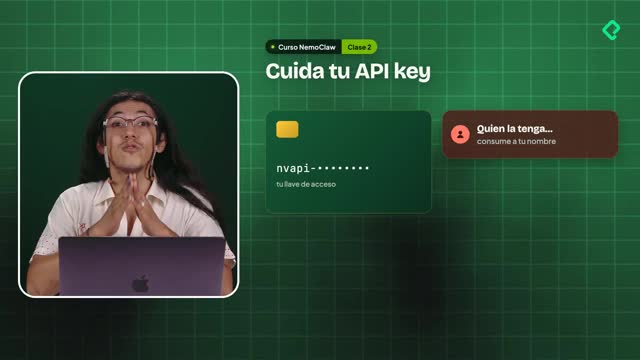
Guardar bien la credencial es la diferencia entre trabajar tranquilo y que alguien consuma recursos a tu nombre. Trátala como si fuera tu tarjeta de crédito: es una contraseña más [01:30].
Lugares seguros para guardarla:
- Un gestor de contraseñas como Bitwarden.
- Un archivo privado, que suele manejarse con la extensión .env sin nombre.
- El panel del curso, recordando que ahí se borra al cerrar la pestaña.
Lugares donde nunca debes guardarla:
- En un chat, ni mucho menos enviársela a otra persona.
- Como captura de pantalla.
- En un documento compartido, salvo con tu equipo y siempre vía gestor de contraseñas.
El error más común y más caro es copiar la API key directo en el código y luego publicar ese código en GitHub [06:50]. Cualquiera puede encontrarla y empezar a consumir en tu nombre.
Qué contiene la respuesta de Nemotron y qué es un token
Para hacer tu primera llamada necesitas dos cosas listas: tu mensaje o pregunta y tu API key. Con eso haces una llamada autenticada, Nemotron piensa y devuelve una respuesta [07:42].
Esa respuesta se compone de tres partes:
- El content, que es lo que te contestó el modelo.
- El finish reason, que explica por qué se detuvo.
- El usage, la cantidad de tokens usados de entrada y de salida.
Los tokens de entrada incluyen tus mensajes, las instrucciones del sistema y todo lo relacionado con herramientas o tools. Los de salida son únicamente lo que el modelo te responde.
¿Qué es un token? Es la unidad con la que los modelos cobran su uso. Un token equivale a cerca de tres cuartos de una palabra; piénsalo como las sílabas de un telegrama, donde antes te cobraban por palabra [08:30].
Por eso conviene cuidar la economía de tus tokens. Lo que más gasta son los ciclos sin límite del agente (dale un budget), las llamadas en paralelo o en ráfaga con muchos agentes corriendo a la vez, y pedirle respuestas enormes como modificar código o documentos muy grandes [09:30].
Qué hacer si se filtra tu API key y cómo leer los errores
Si tu llave se filtra en GitHub, un chat o una captura, la acción es una sola: revocarla. Entras a tu cuenta en build.nvidia.com, eliminas esa API key, generas una nueva y la sustituyes en tu proceso [10:50].
Ojo con esto: borrar el archivo no basta. Aunque mandes un cambio en GitHub y elimines el archivo, la credencial queda en el historial. Revocar los permisos es obligatorio.
La mayoría de los problemas no vienen del agente, sino de descuidos nuestros:
- Copiar y pegar mal la API key, cambiando un carácter o eliminando un número.
- Escribir mal el nombre o identificador del modelo.
- Pasarnos del uso o quedarnos sin crédito.
Hacer una llamada es como enviar una carta: necesitas la dirección correcta (el endpoint), el destinatario (el nombre del modelo) y tu firma (la API key bien formateada) [12:05]. Si algo está mal, no recibes la respuesta del modelo sino un mensaje con el error, y ese error siempre trae un número, igual que el 404 de una página web.
¿Qué significa el error 403 y el 404 en una llamada a la API? El 403 indica que tu key es válida pero no tiene acceso a ese modelo. El 404 significa que el modelo que pediste no existe, como una carta enviada a un destinatario inexistente.
Hay un caso particular: si limitas la respuesta a muy pocos tokens, el modelo se detiene sin completar. Si solo puede responder un token y la respuesta es "42", quizá solo alcance a poner el "4". No es un error del servidor, simplemente no generó una respuesta completa [13:44].
Y recuérdalo bien: si haces más de 40 llamadas por minuto empezarás a recibir errores después del request 40. La solución es simple, espera un minuto y reintenta [14:40].
En la siguiente sesión pasaremos de llamadas a modelos a llamadas a agentes, veremos el loop de observar, decidir y actuar, y por qué decimos que los modelos no tienen memoria. ¿Ya creaste tu primera API key? Cuéntanos cómo te fue en los comentarios.